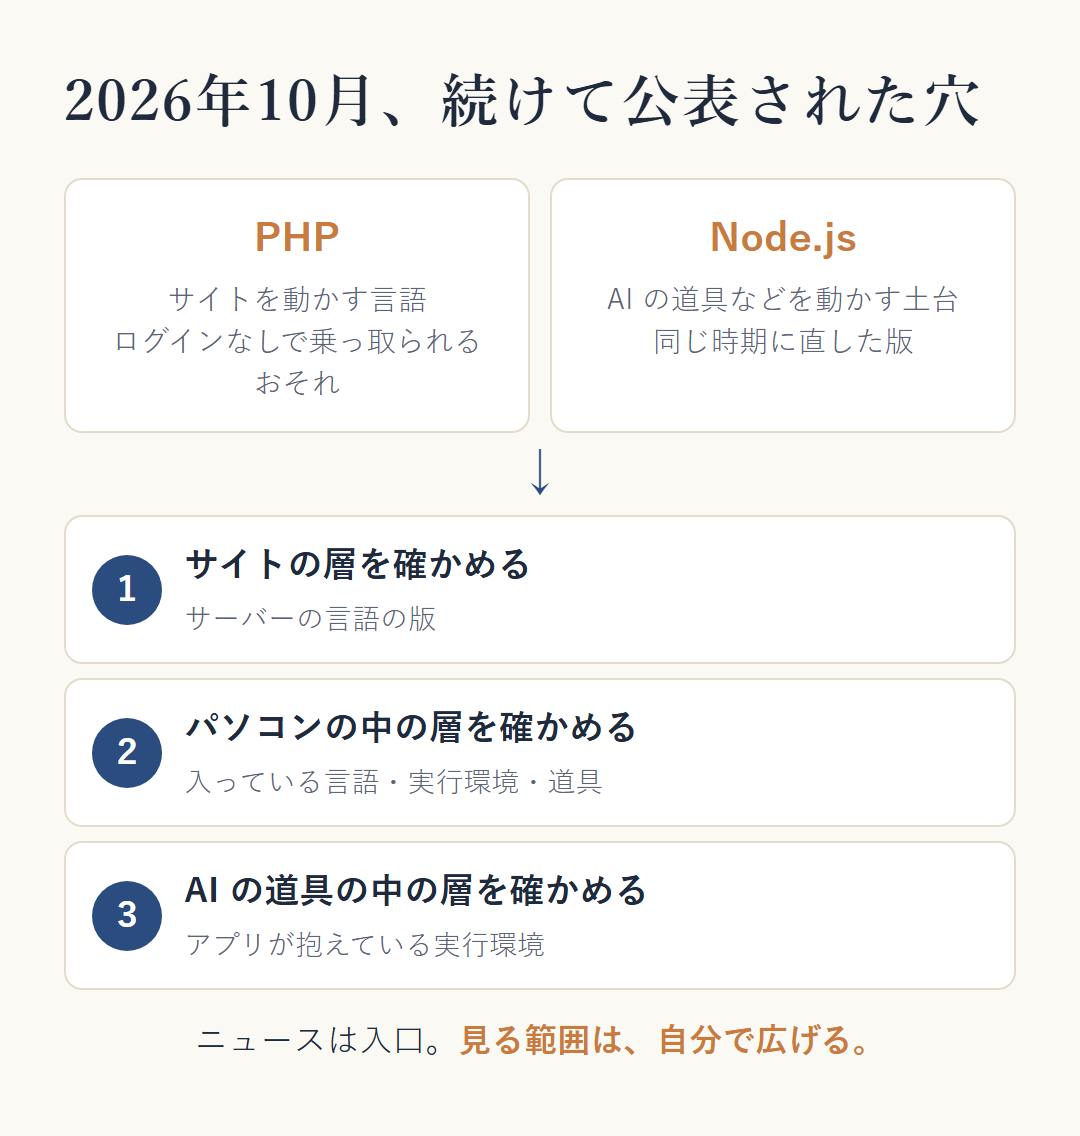
2026年10月、Web サイトを動かす言語の PHP と、パソコンの上でプログラムを動かす土台の Node.js で、大きな穴が続けて公表されました。PHP の穴は、ログインしなくても外からサイトを乗っ取れるおそれがあるという、とても重いものでした。
当社は、自社のサイトを確かめるだけでなく、仕事で使っているパソコン2台(Windows と Mac)の中まで点検しました。点検には AI も使い、何を見るかは人が決め、AI が読むだけで数え、直すかどうかは人が決める形で進めました。
その結果、サイトは穴を直した版になっていましたが、パソコンの中には直すところが見つかりました。中には、使っていない道具に、サーバーのパスワードが誰でも元に戻せる形で残っていたものもありました。
この記事では、実際に何を見て、何が見つかり、どう直したかをそのままご紹介します。調べた中身を、どなたでも使える形にまとめ直したので、ご自分の点検にも使っていただけます。
まず:今回の PHP の穴は、なぜここまで大きな問題なのか
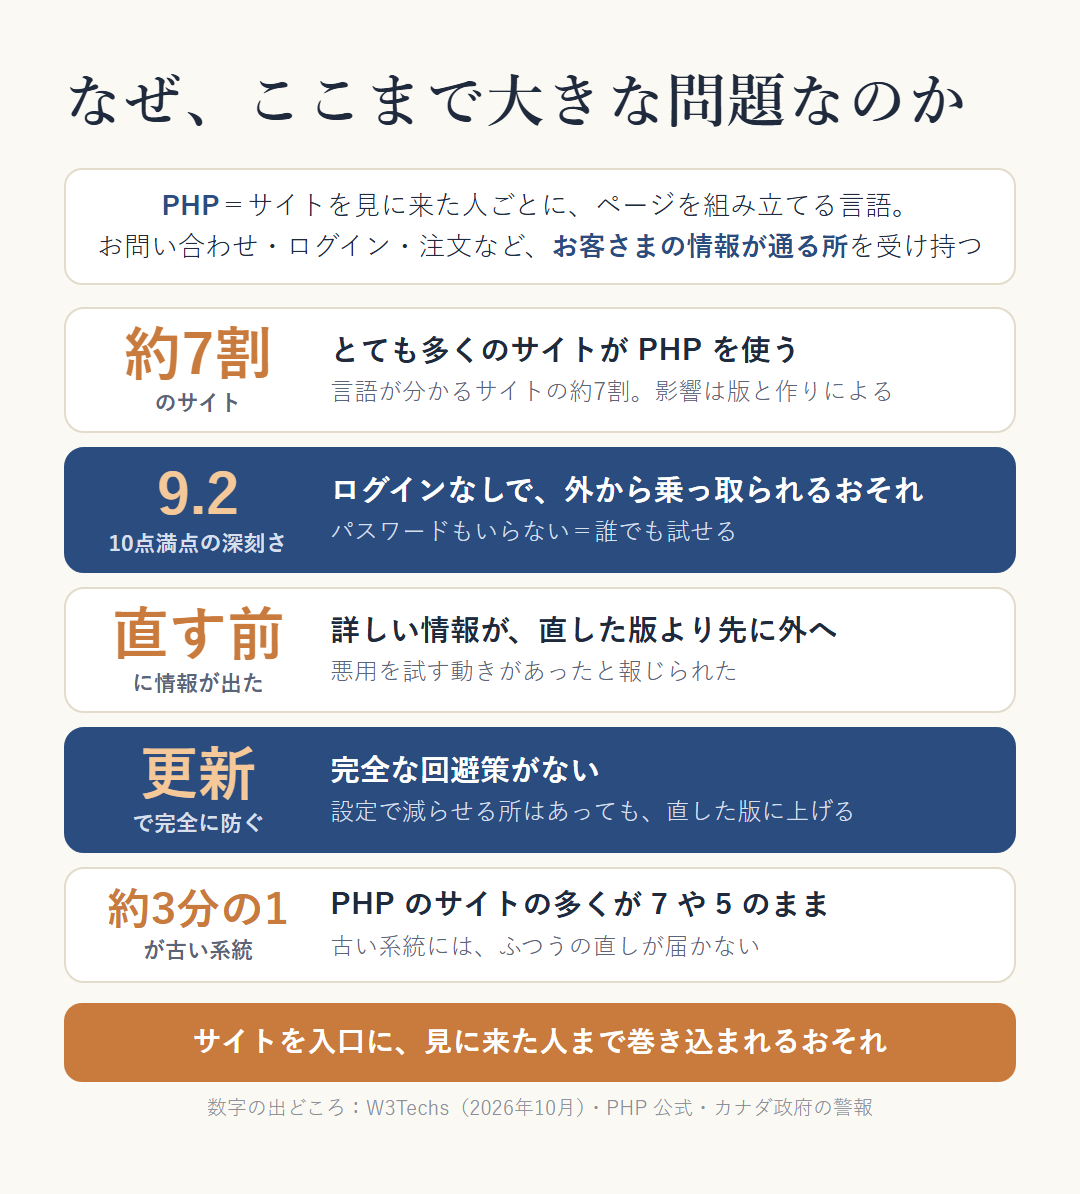
PHP は、サイトを見に来た人ごとにページを組み立てる言語です。お問い合わせ、会員のログイン、ネットショップの注文など、お客さまの情報が通る所を受け持っています。WordPress も PHP で動いています。
その PHP に見つかった今回の穴が、なぜここまで大きく取り上げられたのか。理由は5つあります。
- とても多くのサイトが PHP を使っている。 調査会社の数字では、サーバーの言語が分かるサイトのうち、約7割(69.3%・2026年10月)が PHP を使っています。これは PHP を使っている割合で、今回の穴の影響を受けるかどうかは、それぞれのサイトの版や作りによります。それでも、まず確かめてみる値打ちのある方は、とても多いはずです。
- ログインなしで、外から乗っ取られるおそれがある。 深刻さは、世界共通の物差し(CVSS)で10点満点の9.2。パスワードも会員登録もいらないので、誰でも試せてしまいます。サイトを書き換えられたり、お客さまの情報を読まれたりするおそれがあります。
- 直した版が出る前に、詳しい情報が外に出た。 直す前から、悪用を試す動きがあったと報じられています。
- 完全な回避策がない。 設定で一部を減らせる所はあっても、完全に防ぐには、直した版に上げることが要るとされています。
- 古い系統のまま動いているサイトが多い。 PHP で動くサイトのうち、約3分の1が古い系統(7 や 5)です。古い系統には、ふつうの直しが届きません(なぜ古いまま残るのかは、最後の 10 でお話しします)。
海外では、政府のサイバーセキュリティの機関が、公表と同じ日に警報を出しました。
サイトが入口になり、その先まで入り込まれる
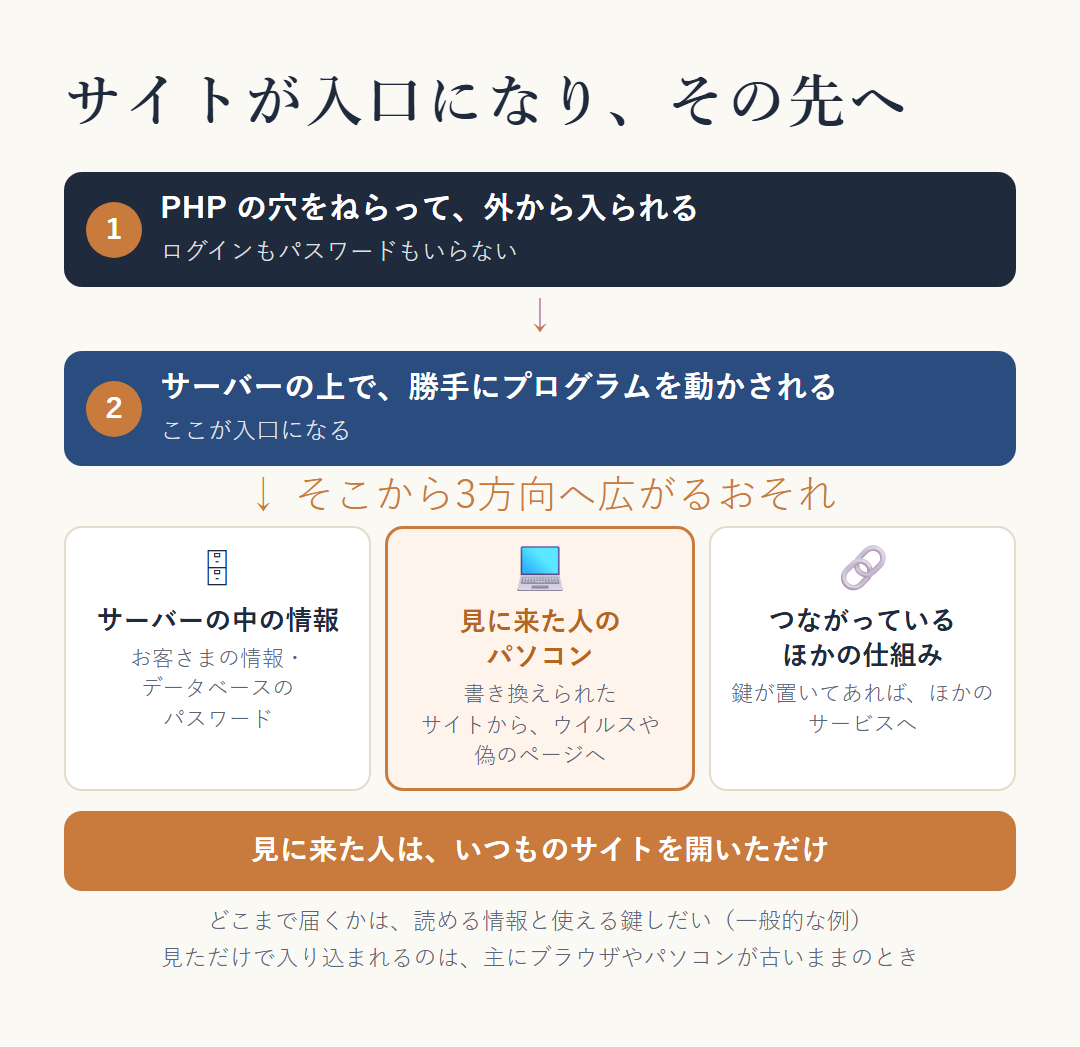
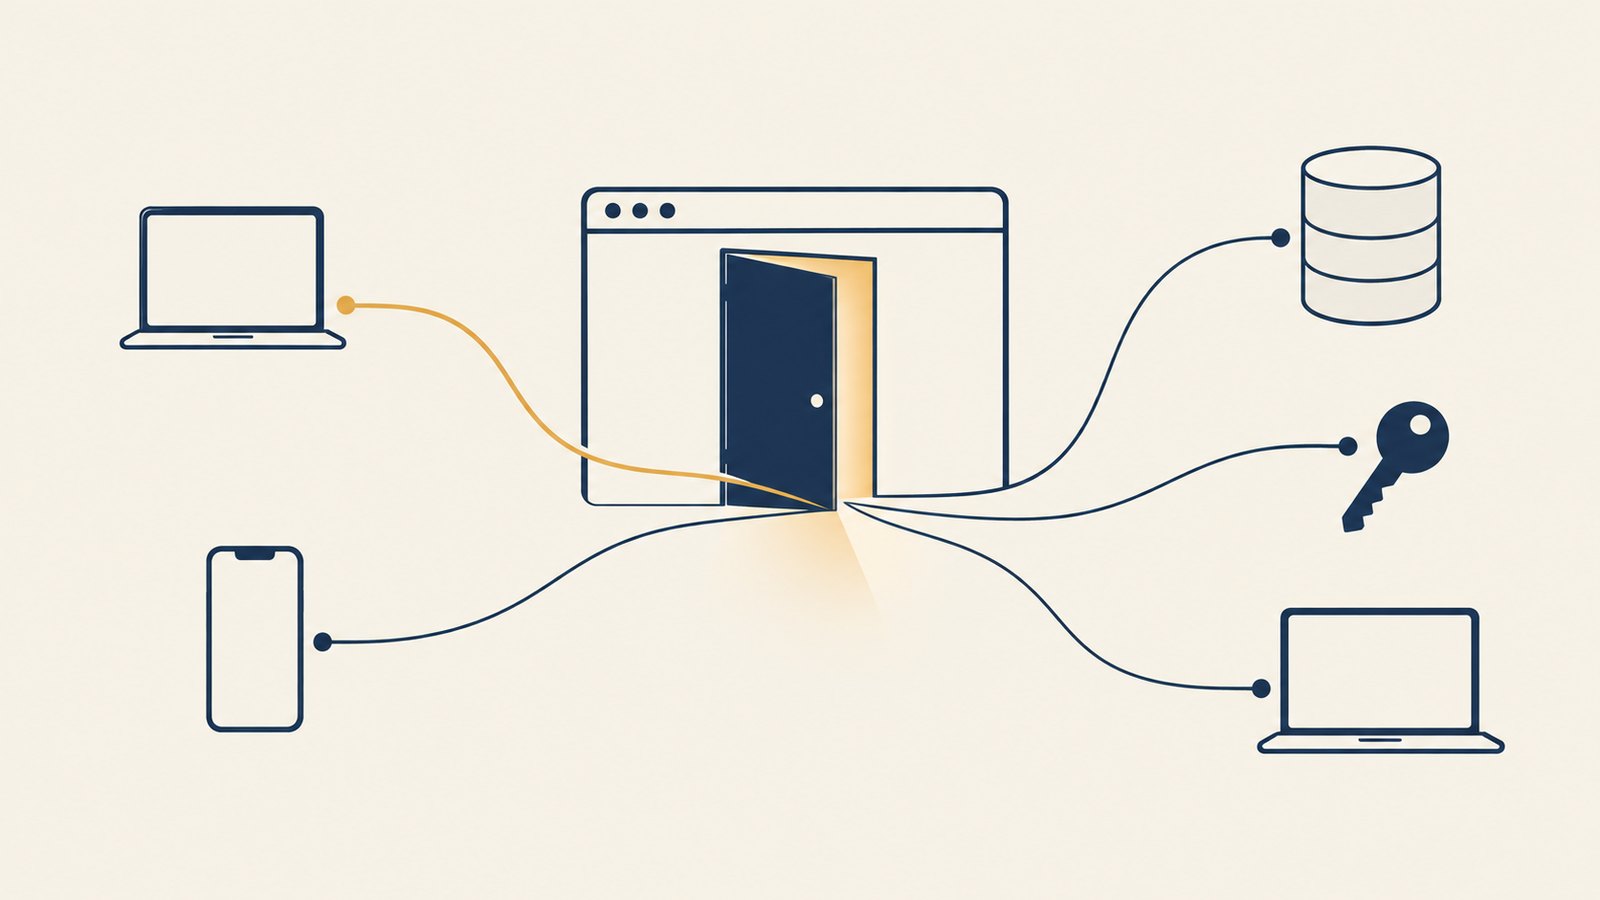
今回の穴でできてしまうのは、サーバーの上で、勝手にプログラムを動かされることです。そこを入口に、被害はその先へ広がるおそれがあります。
- サーバーの中の情報へ:お問い合わせや注文など、お客さまの情報。データベースにつなぐためのパスワード。
- 見に来た人のパソコンへ:サイトを書き換えられ、見に来た人がウイルスを送り込まれたり、偽のページへ連れて行かれたりするおそれがあります。改ざんされたサイトにアクセスしただけで、こうした攻撃を受けることがあると、公的な機関も注意を呼びかけています。
- つながっている、ほかの仕組みへ:サーバーに、ほかのサービスにつなぐ鍵が置いてあれば、それを使われて、ほかのサービスまで届くおそれがあります。
どこまで届くかは、そのサーバーの上で読める情報や、使える鍵があるかどうかで変わります。上の3つは、一般に考えられる広がり方の例です。
いちばん怖いのは、2つ目です。見に来た人は、何も知らずにいつものサイトを開いただけです。サイトを持っている人だけの話ではなく、サイトを見るすべての人にかかわる話です。
ただし、「見ただけで必ず入り込まれる」わけではありません。見ただけで入り込まれるのは、主にブラウザやパソコンが古いままのときです。だから、見に来る人の側にも、できる守りがあります。
今日からできること
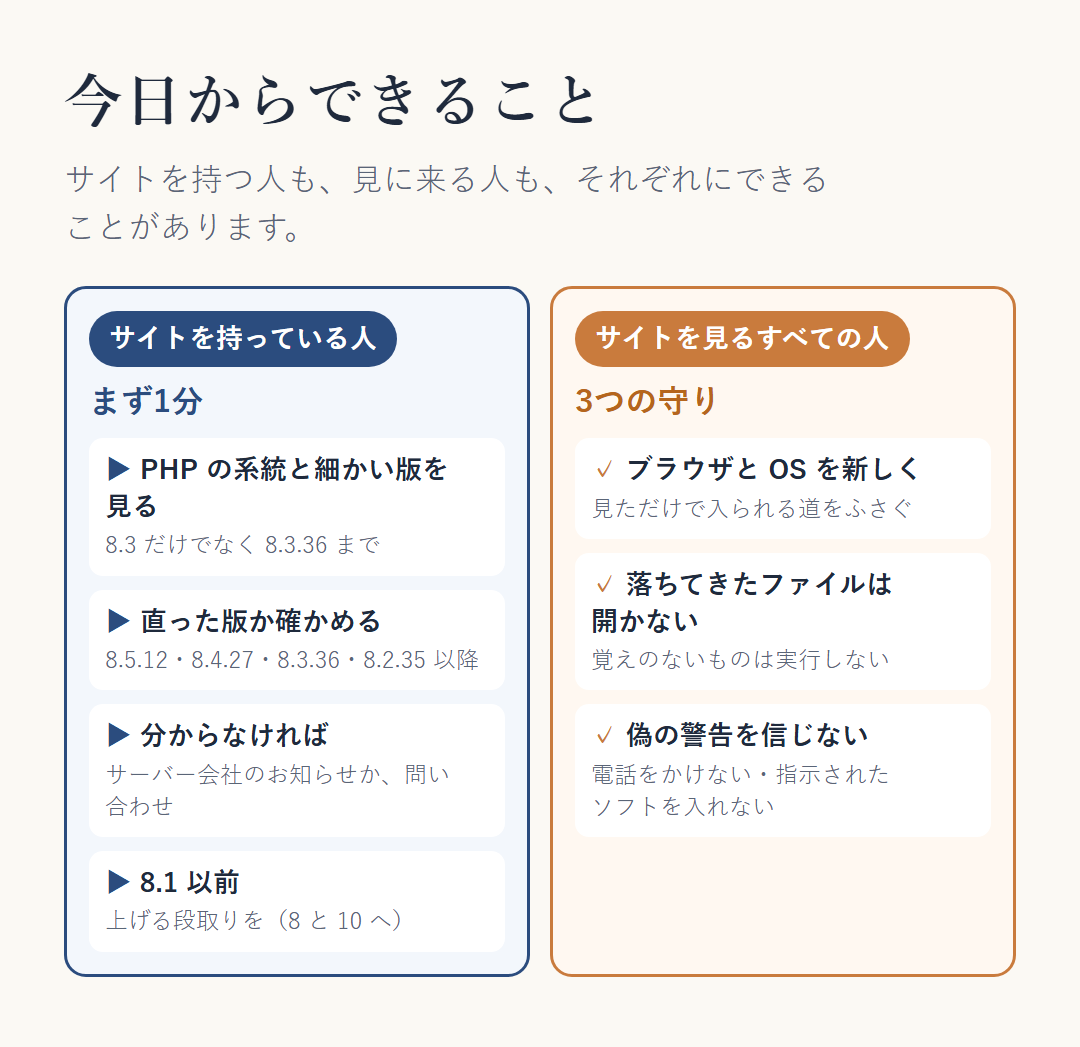
サイトを持っている人(まず1分)
サーバーの管理画面で、ご自分のサイトの PHP の系統(8.3・8.4 などの数字)を見てください。8.1 以前なら、この記事の 8 と 10 を読んでください。
8.2〜8.5 でも、それだけではまだ安心できません。同じ 8.3 でも、細かい版(8.3.36 など)が今回の直した版より前なら、穴は残っています。直した版は 8.5.12・8.4.27・8.3.36・8.2.35 です。管理画面で細かい版まで見られないときは、サーバー会社のお知らせで、今回の直しが当たっているかを確かめてください。分からなければ、サーバー会社に問い合わせるのが確かです。
サイトを見るすべての人
- ブラウザと OS(パソコンの土台)を新しく保つ。 見ただけで入り込まれる道を、ふさぐことにつながります。
- 勝手に落ちてきたファイルは開かない。 ダウンロードした覚えのないファイルは、実行しないでください。
- 「ウイルスに感染しました」のような偽の警告を信じない。 画面に出ただけでは、ウイルスに感染したわけではありません。表示された電話番号にかけたり、指示されたソフトを入れたりしないでください。
今すぐ確かめたい5つだけを1本にまとめ、ChatGPT や Claude にそのまま貼れる頼み方の例文をつけた短い記事もあります。先に手を動かしたい方は、こちらからどうぞ:PHP の脆弱性、何をすればいいのか。今すぐ確かめる5つと、AI に貼れる頼み方
PHP の穴は、この記事の中で何度も出てきます。1回で頭に入らなくても大丈夫です。図を順に見ていくだけでも、流れが分かるように作りました。
この記事の要点
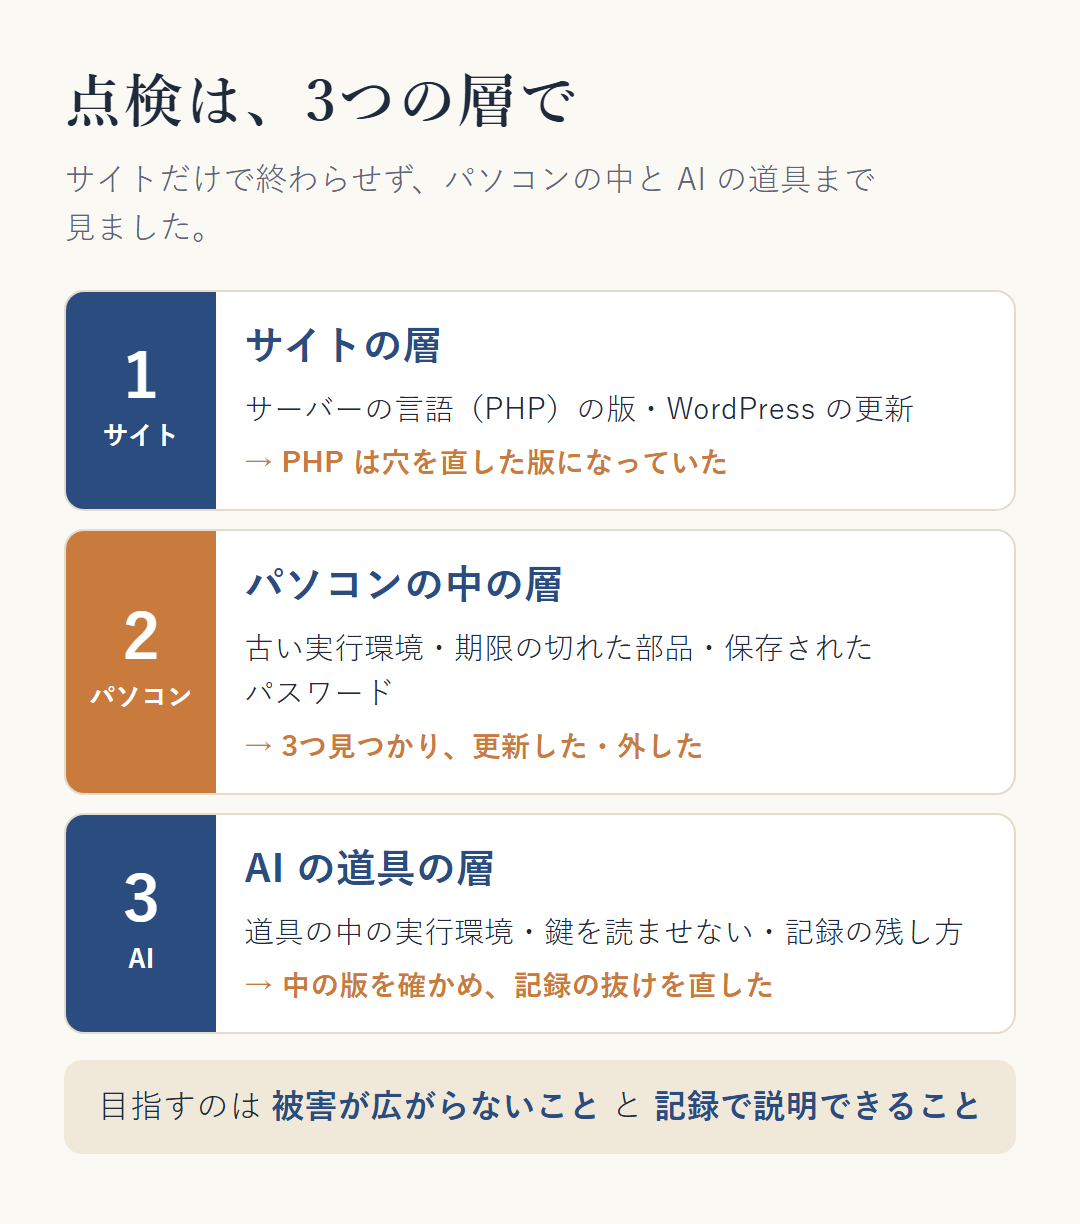
- 今回の PHP の穴は、ログインなしで外から乗っ取られるおそれのある重いものでした。PHP は、言語が分かるサイトの約7割で使われています。
- 点検は3つの層で行います。サイト、パソコンの中、AI の道具です。
- サイトは、サーバー会社が穴を直した版をすでに当てていました。
- パソコンの中では、古い実行環境、期限の切れた古い部品、読める形で保存されたパスワードが見つかりました。実行環境は更新し、部品とファイル転送の道具は外しました。
- 言語ごとに「いつまで直してもらえるか」の期限があります。期限が切れると、作っている側からのふつうの直しが届かなくなります。
- サイトの守りは、サイトをさわるパソコンと、サーバーへつなぐ道の守りとひと続きです。会社につながるパソコンは、社内も社外も、どれも入口になりえます。
- ご自分で点検するときの順番を8つにまとめ、最後に「なぜ古い PHP のまま動いているサイトがあるのか」という背景もお話しします。
1. きっかけ:10月に続けて公表された2つの穴
PHP の穴
PHP は、見る人ごとに中身が変わるページ(ログイン、お問い合わせ、検索など)を組み立てる言語です。WordPress も PHP で動いています。2026年10月21日、PHP を作っている人たちが、ログインなしで外から乗っ取られるおそれのある穴を2つ直した版を出しました。直したのは、8.5・8.4・8.3・8.2 の各系統です。
Node.js の穴
Node.js は、JavaScript という言語を、ブラウザの外(パソコンやサーバーの上)で動かす土台です。最近の AI の道具の多くが、この上で動いています。同じ時期に、Node.js でも穴を直した版が出ました。
当社が最初に考えたこと
ニュースを見て「自分のサイトは大丈夫か」だけを確かめるのでは、足りないと考えました。AI の道具を毎日使っている以上、その足元にある実行環境も、同じように古くなっている可能性があるからです。
2. まず、言葉の地図:PHP・Python・Node.js は何をしているか
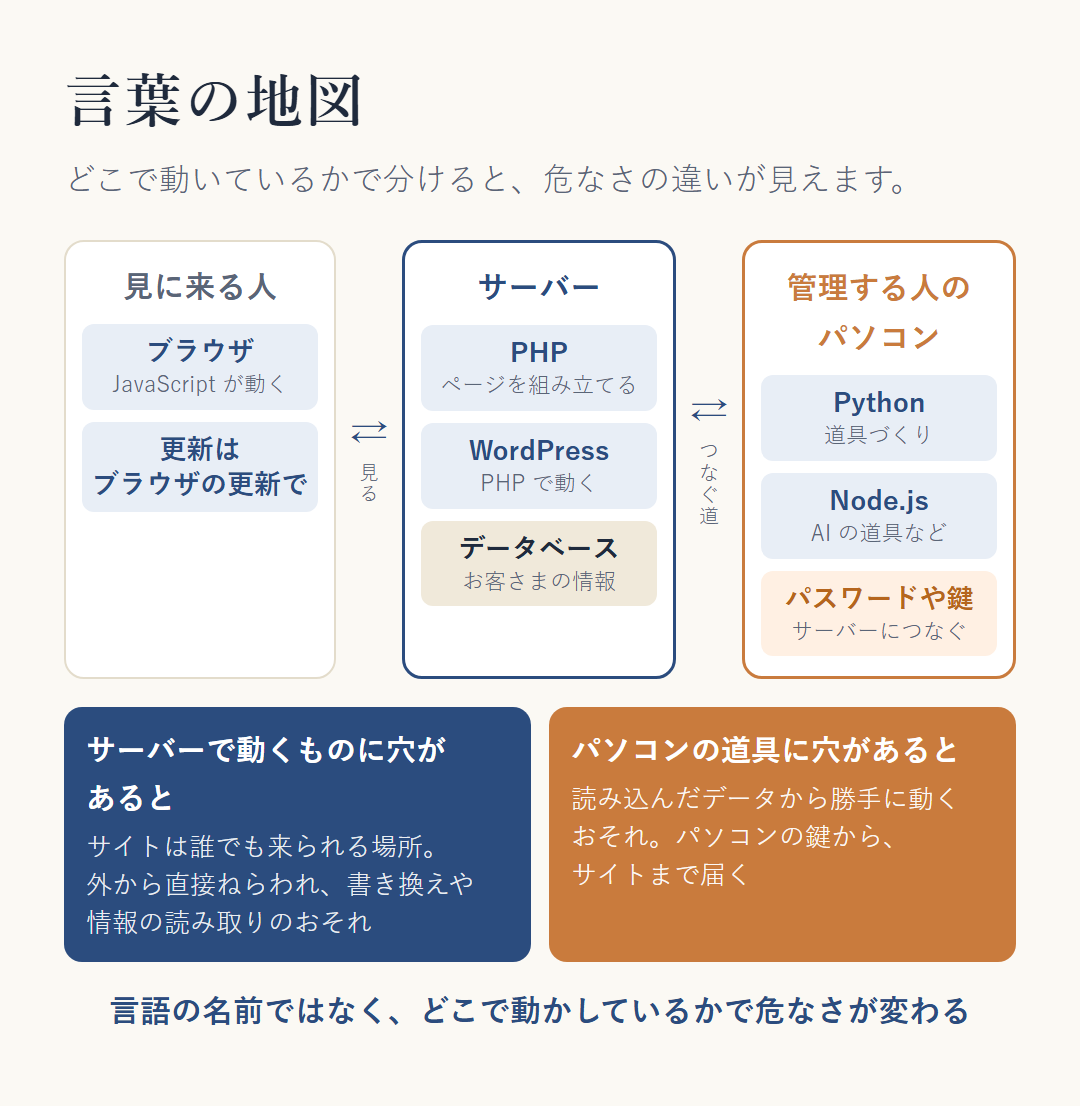
冒頭でお話しした PHP の穴を、もう一度、言葉の置き場所から見てみます。ニュースに出てくる言葉は、どこで動いているかで分けると分かりやすくなります。
- PHP:サーバーの中で動きます。サイトを見に来た人ごとに、ページを組み立てる係です。WordPress も PHP で動いています。お問い合わせ、会員のログイン、ネットショップの注文など、お客さまの情報が通る所を受け持っています。
- Python:主にパソコンやサーバーで動く、道具づくりの言語です。データの集計や、作業を自動にする道具によく使われます。
- Node.js:JavaScript を、パソコンやサーバーの上で動かす土台です。最近の AI の道具の多くが、この上で動いています。
- JavaScript:もとは、ブラウザの中でページを動かすための言語です。
穴があると、何が起きるのか
- PHP の穴:サイトは、誰でも訪ねて来られる場所です。そのため、外から直接ねらわれます。今回のようにログインのいらない穴だと、サイトを書き換えられたり、お問い合わせや注文の情報を読まれたり、ほかの人をだますページを置かれたりするおそれがあります。
- Python・Node.js の穴(パソコンで道具として使う場合):その道具が読み込んだデータ(ファイルや Web ページなど)をきっかけに、パソコンの中で勝手にプログラムが動くおそれがあります。
- Python・Node.js をサーバーで動かしている場合は、PHP と同じように、外から直接ねらわれうる場所になります。言語の名前ではなく、どこで動かしているかで危なさが変わります。
- そして、そのパソコンには、サーバーにつなぐためのパスワードや鍵が置いてあることがあります。パソコンを乗っ取られると、そこからサイトにまで届いてしまいます。サイトの守りは、サイトをさわるパソコンの守りとつながっています。
もう少し詳しく:「実行環境」「系統」「期限」という言葉
- 実行環境:言語で書いたプログラムを、読んで実際に動かす係です。PHP と Python は、言語の名前であると同時に、その実行環境の名前としても使われます。Node.js は、JavaScript という言語を動かす実行環境の名前です。
- 系統(バージョン):8.3・3.13・24 のような数字です。大きな数字が変わると、書き方の決まりも少しずつ変わります。
- 期限:系統ごとに、作っている人たちが「いつまで穴を直すか」を決めています。期限が切れた系統には、ふつうの直しが届かなくなります。
3. サイトの層:サーバーの言語の版を確かめた
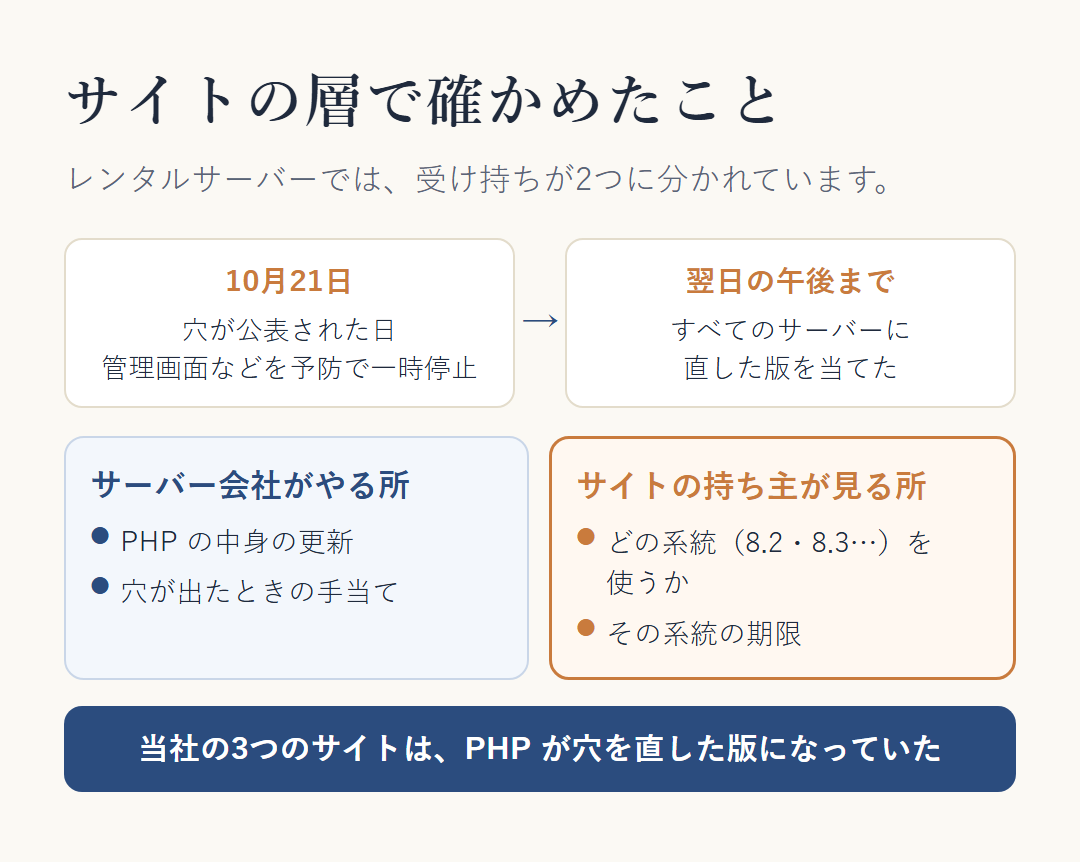
冒頭のとおり、今回の PHP の穴は、ログインなしで外からねらわれるおそれのある重いものでした。まず自分たちのサイトから確かめました。当社のサイトは3つとも WordPress で、レンタルサーバーで動いています。
- サーバーの管理画面で、サイトごとの PHP の版を確かめました。3つとも、10月21日に直った版になっていました。
- サーバー会社は、穴が公表された10月21日に、管理画面などを予防のため一時的に止め、翌日の午後までにすべてのサーバーへ直した版を当てていました。サイトとメールは止まっていませんでした。
レンタルサーバーでは、PHP の中身の更新はサーバー会社が行います。ただし、どの系統(8.2 か 8.3 かなど)を使うかは、サイトの持ち主が選びます。系統ごとに期限があるので、ここは持ち主が見ておく所です(期限は下の 8 で)。
入口は、サイトだけではない
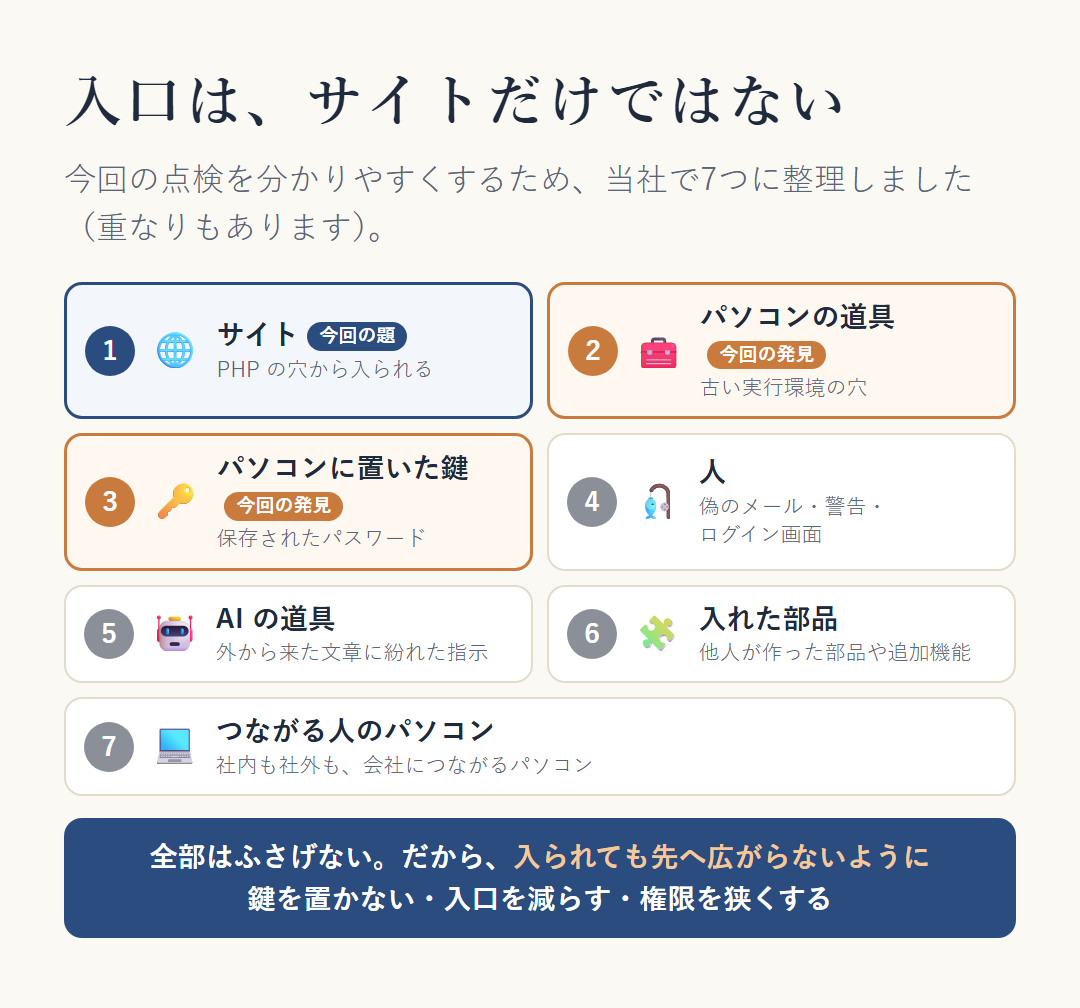
サイトは、穴を直した版になっていました。けれども、入り込まれる入口は、サイトだけではありません。今回の点検を分かりやすくするために、当社で入口を7つに整理しました。決まった分類ではなく、入口どうしが重なる所もあります。
- サイト:今回の PHP の穴のように、サイトの穴から入られる(この記事の冒頭と 3)
- パソコンの道具:古い実行環境の穴で、読み込んだファイルや Web ページをきっかけに、パソコンの中で勝手に動かされる(4)
- パソコンに置いた鍵:パソコンに入り込まれたら、保存されたパスワードを使って、サーバーやサイトまで届く(4)
- 人:偽のメール、偽の警告、偽のログイン画面にだまされて、自分でパスワードを入れてしまう(冒頭の「サイトを見るすべての人」の守り)
- AI の道具:外から来た文章に紛れた指示に AI がだまされ、持っている権限で動いてしまう(当社の決まりは 情報セキュリティへの取り組み の「AI を使って仕事をするときの決まり」に)
- 入れた部品:他人が作った部品や追加機能に、よくない仕掛けが入っている(8 の「入れるのは公式の置き場か、よく知られた会社のものだけ」)
- つながる人のパソコン:社内や社外の、会社につながるパソコンから入られる(7)
今回の題は1つ目の話です。一方で、当社がパソコンの中を点検して見つかったのは、主に2つ目と3つ目でした。4〜6つ目は、日ごろの決まりで守っています(情報セキュリティへの取り組み のページにまとめています)。
入口は、全部をふさぐことはできません。だから当社は、入られても、その先へ広がらないように、それぞれの入口でつながりを1つずつ切っておく、という考え方で守っています。鍵を置かない、使わない入口を減らす、任せる権限を狭くする、の3つです。
4. パソコンの中の層:見つかった3つのこと
パソコン2台の中を、AI に読むだけで調べてもらいました。入っている言語・実行環境・道具の名前と版、置き場所を一覧にし、直すかどうかは人が決めました。
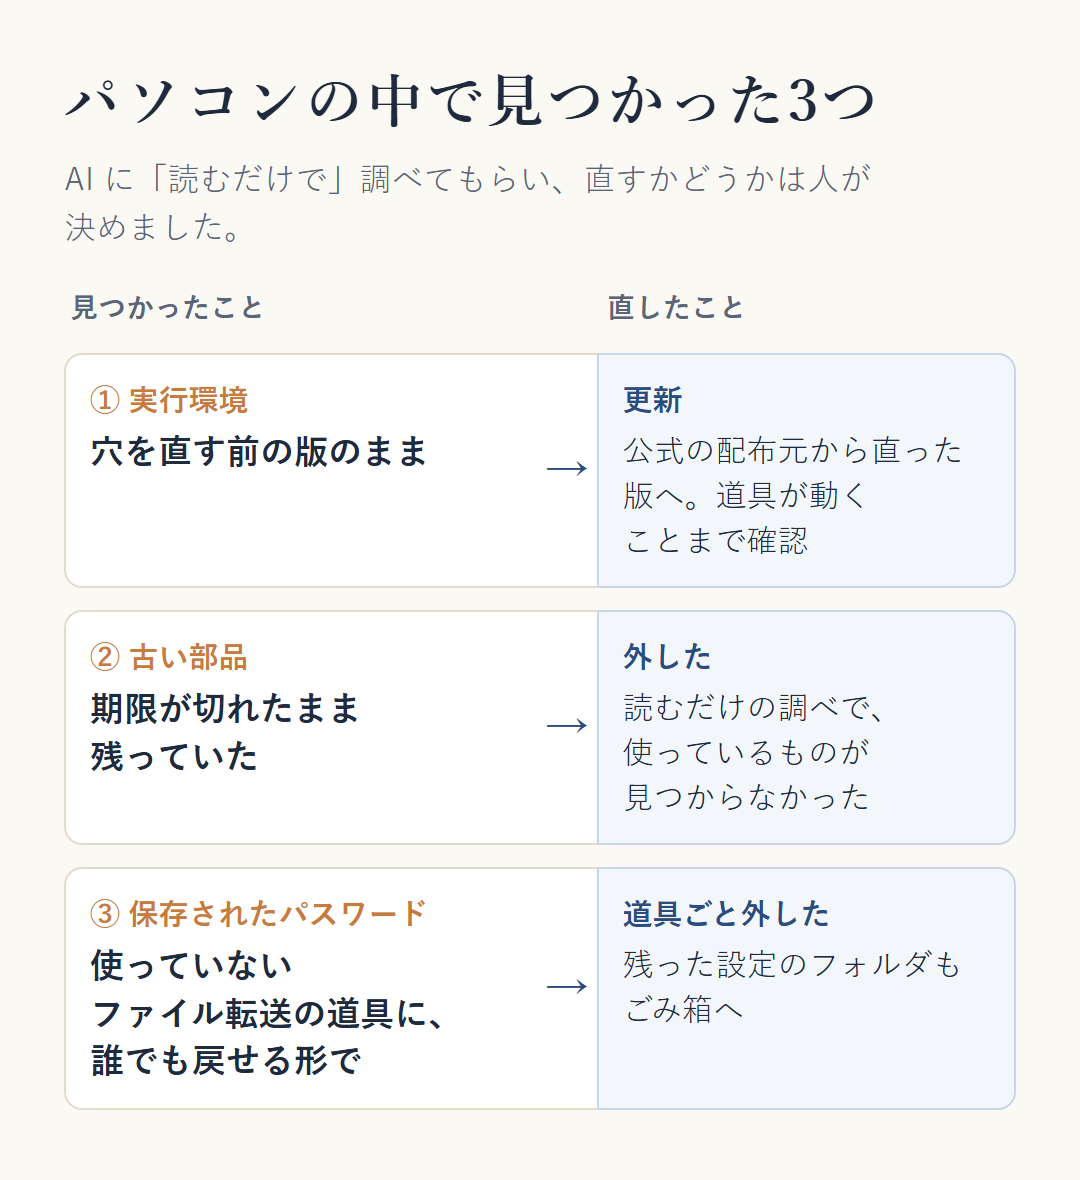
① 実行環境が、穴を直す前の版のままだった
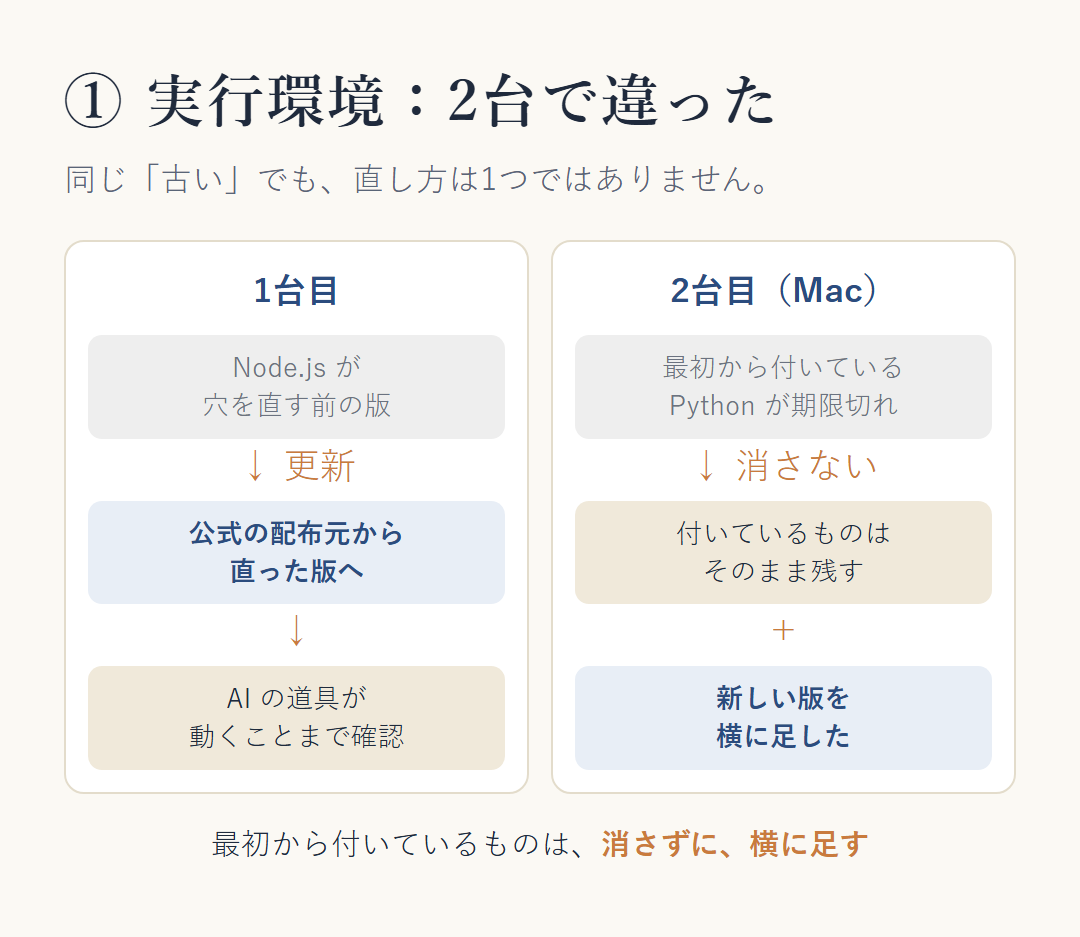
1台目のパソコンの Node.js が、10月の穴を直す前の版のままでした。公式の配布元から直った版に更新し、AI の道具がふだんどおり動くことまで確かめました。
もう1台(Mac)には、そもそも Node.js が入っていませんでした。一方で、Mac に最初から付いている Python は、期限の切れた古い版でした。付いているものは消さずに残し、新しい版を横に足す形にしました。
② 期限の切れた古い部品が、そのまま残っていた
1年前に入った部品が、期限の切れた版のまま残っていました。どのアプリが使っているかを読むだけで調べたところ、調べた範囲では、使っているものは見つかりませんでした(持ち運び型のアプリなど、調べていない所もあります)。そのうえで、外すと決めました。もし困るアプリが出たら、公式の配布元から入れ直せる部品です。
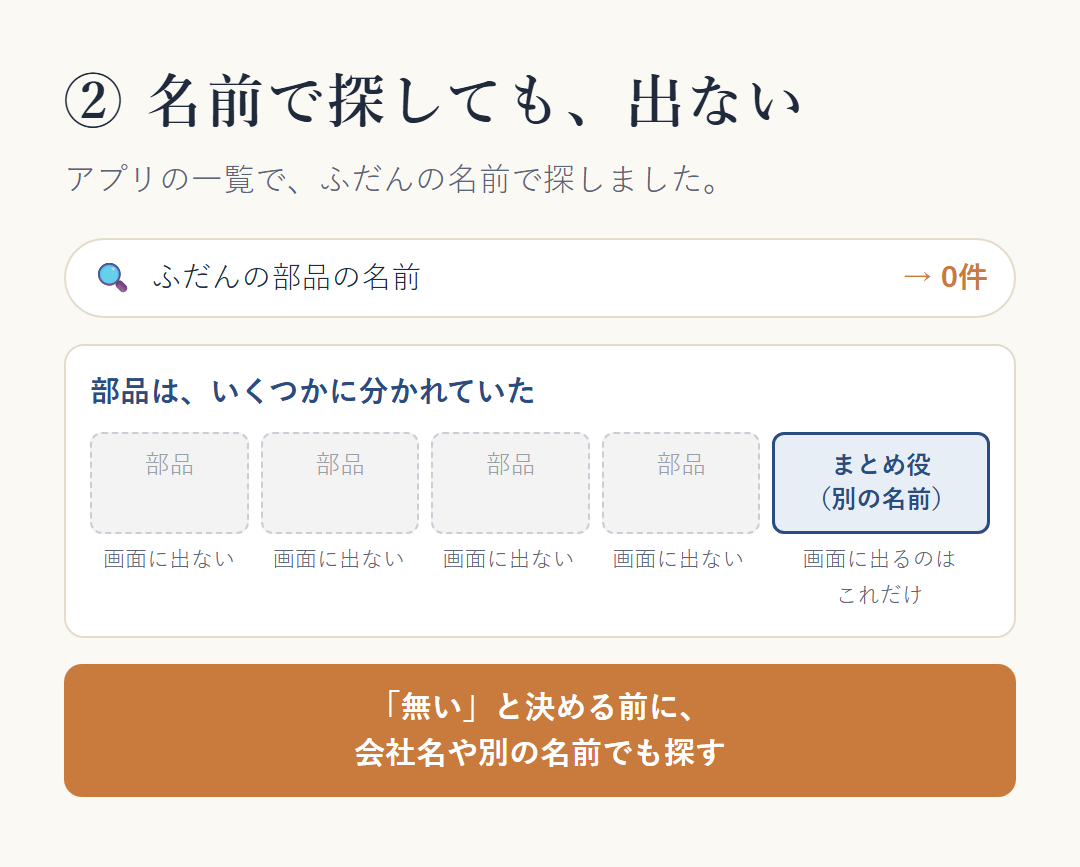
ここで1つつまずきました。アプリの一覧で、ふだんの名前で探しても出てこなかったのです。部品はいくつかに分かれていて、画面に出るのは別の名前の1つだけでした。探すときは、会社名や別の名前でも探すのがこつです。
③ 使っていない道具に、パスワードが読める形で残っていた
いちばん大事な発見でした。以前使っていたファイル転送の道具(サーバーにファイルを送る道具)に、会社のサーバーのパスワードが、誰でも元の文字に戻せる形で保存されていました。半年ほど使っていなかったものです。
調べた範囲では、漏れた形跡は見つかっていません。ただ、もしパソコンにウイルスなどが入り込めば、そのまま読み取られてしまう状態でした。
そこで、ファイル転送の道具は使わないと決め、2つとも外しました。サーバーのファイルを触るときは、サーバー会社の管理画面か、決まった手順の作業に絞りました。
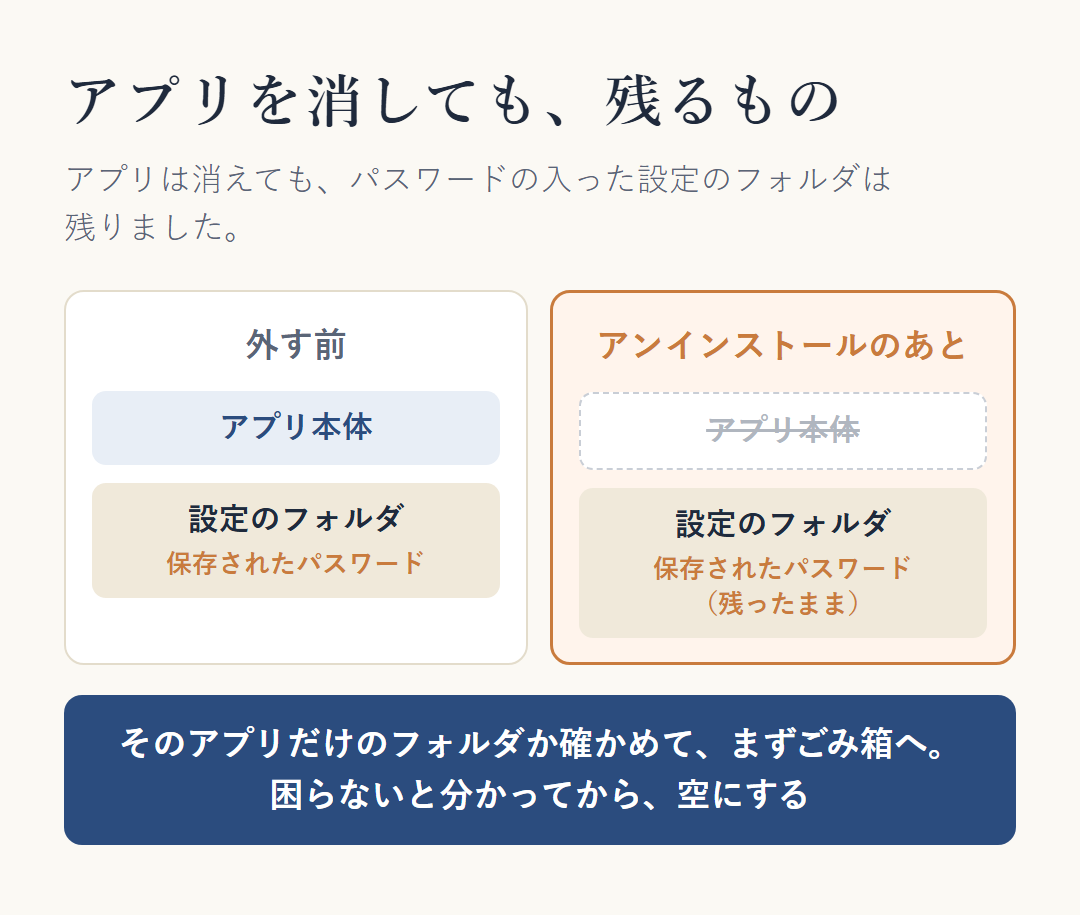
🔴 落とし穴:アンインストールしても、パスワードは残る
道具をアンインストールしても、パスワードの入った設定のフォルダは消えずに残りました。1台目のパソコンでは、外した2つの道具の両方で残りました。もう1台では、何年も前に外した道具の設定のフォルダが、そのまま残っていました。
アプリを外したら、設定のフォルダが残っていないかまで確かめます。ただし、消す前に、そのフォルダがそのアプリだけのものかを確かめてください。名前が似ていても、別のアプリと設定を共有しているフォルダもあります。まずごみ箱へ移し、困ることがないのを確かめてから、ごみ箱を空にします。
5. AI の道具の層:見落としやすい2つのこと
AI の道具の中にも、実行環境が入っている
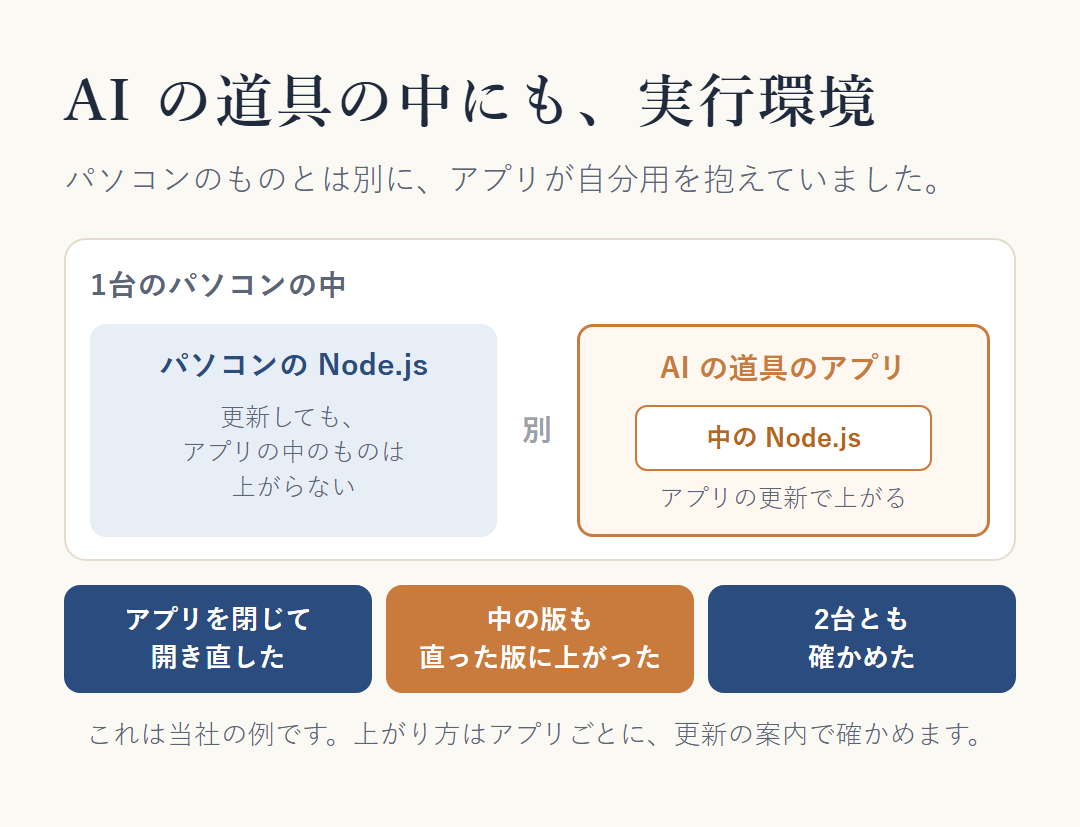
AI の道具のアプリの中には、パソコンとは別に、自分用の Node.js を抱えているものがありました。これは、パソコンの Node.js を更新しても上がりません。当社の例では、アプリを閉じて開き直すと、中の版も直った版に上がりました。上がり方はアプリごとに違うので、アプリの更新の案内を確かめます。2台とも、中の版が直った版になっていることを確かめました。
点検の知らせを、知らせで終わらせない
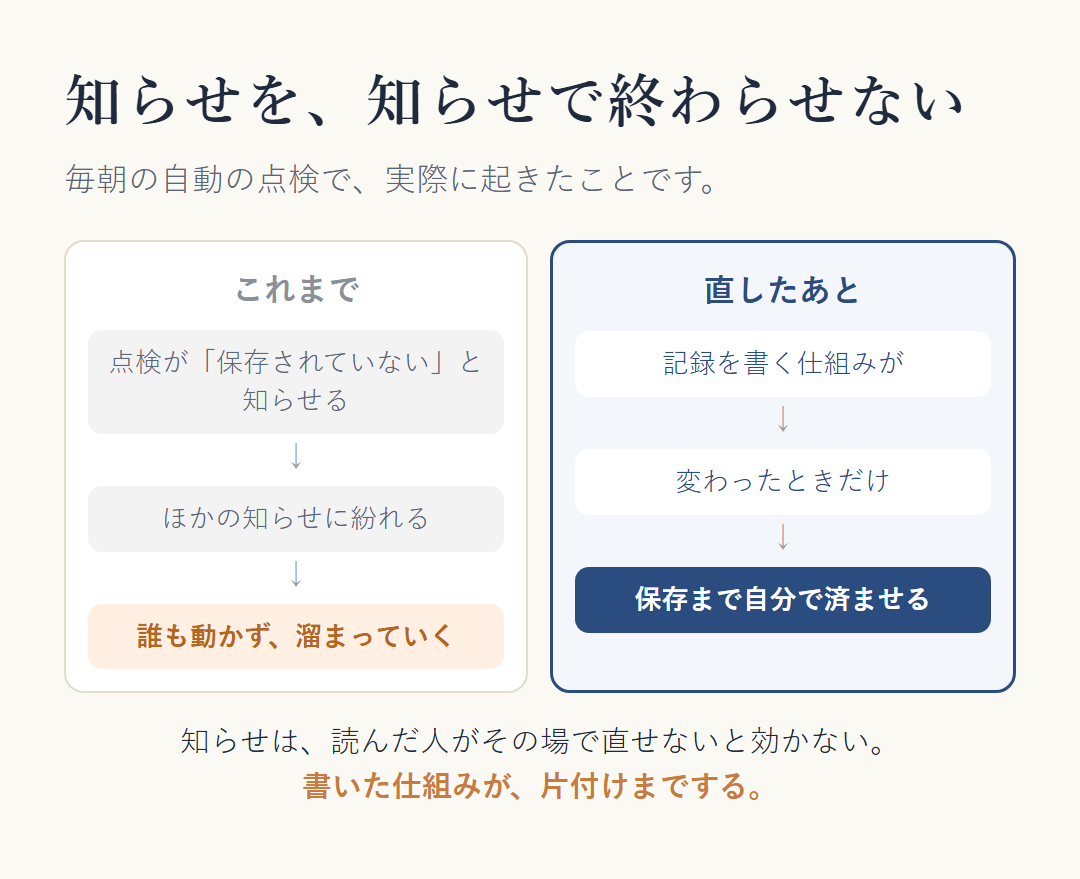
当社は毎朝、仕事の記録を自動で点検しています。今回、その点検が「記録の控えが保存されていない」と知らせていたのに、ほかの知らせに紛れて、誰も動いていなかったことが分かりました。
そこで、自動で書かれる記録は、書いた仕組みが保存まで済ませる形に直しました。知らせるだけの仕組みは、知らせを読んだ人がその場で直せないと効きません。
AI を使うときの基本の決まり(鍵を読ませない、確認なしで任せる範囲を広げない、取り返しがつかない操作は人が押す)は、情報セキュリティへの取り組み のページにまとめています。
6. サーバーへ「つなぐ道」にも鍵をかける
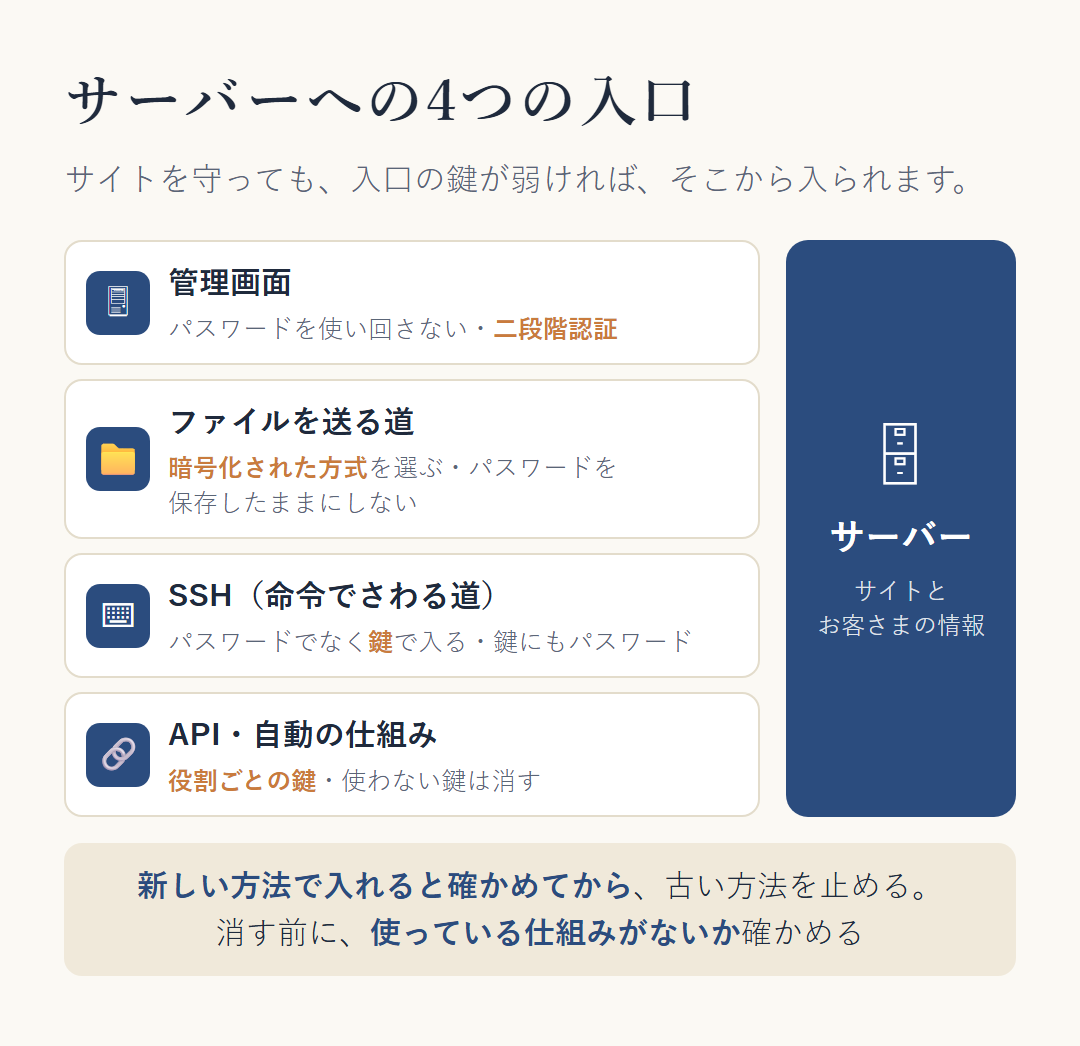
サイトのあるサーバーには、いくつかの「入口」があります。サイトそのものを守っても、入口の鍵が弱ければ、そこから入られてしまいます。
サーバーへの主な入口
- 管理画面(サーバー会社の画面・WordPress の管理画面):ブラウザでログインして使います。パスワードを使い回さず、二段階認証が使えるなら、かけます。
- ファイルを送る道(FTP など):サーバーにファイルを置くための道です。昔ながらの FTP は、パスワードや中身が暗号化されずに流れることがあります。使うなら暗号化された方式(FTPS や SFTP)を選び、道具にパスワードを保存したままにしません。
- SSH:サーバーを、命令で直接さわる道です。パスワードではなく鍵で入る形にし、鍵そのものにもパスワードをかけます。
- API と自動の仕組み:プログラムがサーバーやサイトとやり取りするための道です。人のパスワードとは別の、役割ごとの鍵を使い、使わなくなった鍵は消します。
入り方を変えるとき・鍵を消すときの注意
- 入り方を変えるときは、新しい方法で入れることを確かめてから、古い方法を止めます。先に止めると、自分が入れなくなることがあります。
- 鍵やアカウントを消す前に、それを使っている仕組みや人がいないかを確かめます。自動で動いている仕組みが、知らないうちに止まることがあります。
当社は今回、使っていないファイル転送の道具を外し、ファイルを送る方法を絞りました。入口や鍵の置き場所が少ないほど、見張る所も減ります。
7. 会社につながるパソコンは、どれも入口
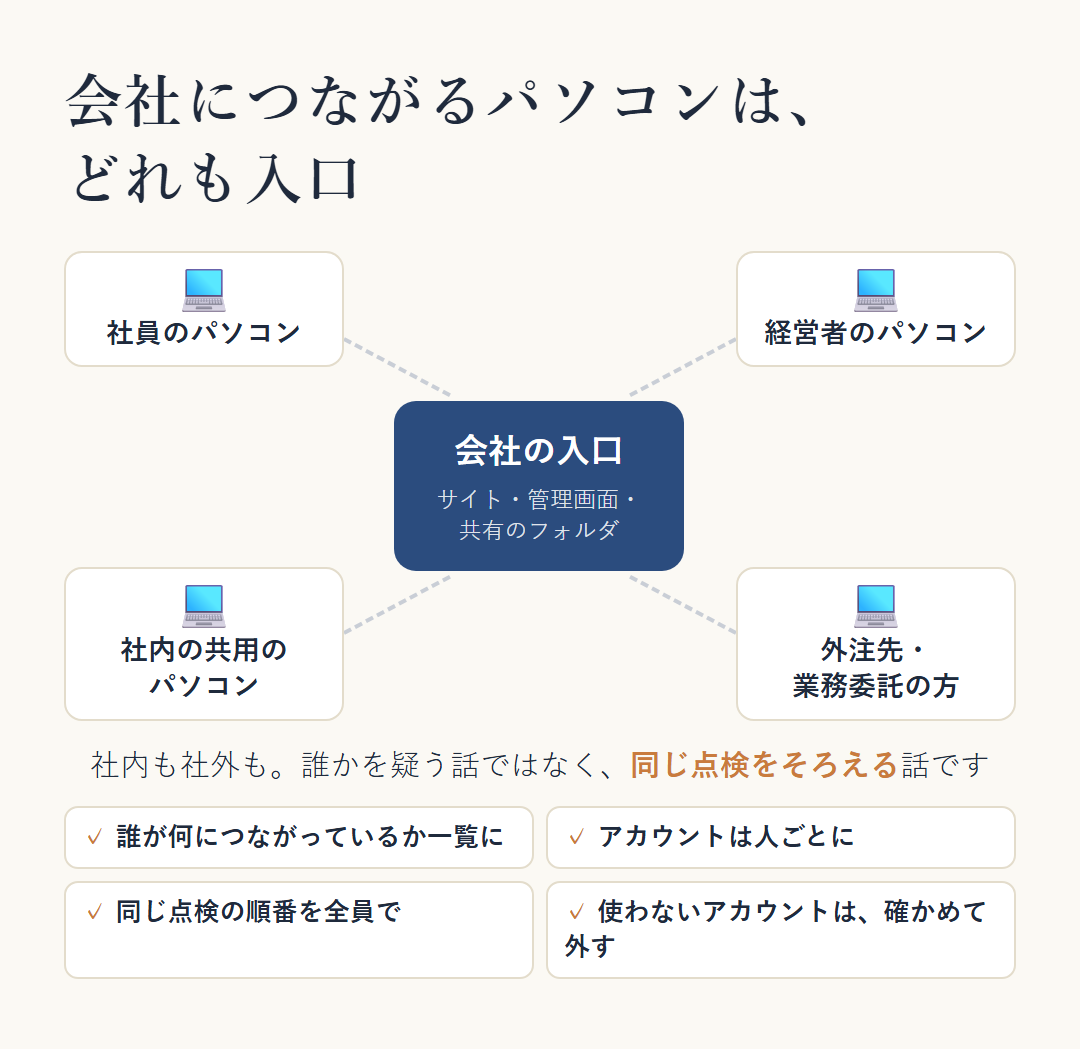
会社のサイトや管理画面、共有のフォルダには、何台のパソコンがつながっているでしょうか。社員のパソコン、経営者のパソコン、外注先や業務委託の方のパソコン。つながっているパソコンは、どれも入口になりえます。
これは、誰かを疑う話ではありません。社内のパソコンにも、社外のパソコンにも、同じことが言えます。外部でお仕事を受ける人の中には、自分の道具と、お預かりした鍵の管理に気を配っている人もいます。当社も外部でお仕事を受ける立場として、自分たちのパソコンをこうして点検しています。
大事なのは、社内も社外も、点検から漏れているパソコンがないかを見ることです。「いつも使っているパソコンだから大丈夫」と思われたまま、古い道具や、パスワードを保存した道具が残っていることがあります。
そろえておきたいこと
- 誰のパソコンが、何につながっているかを一覧にする(サイトの管理画面・サーバー・共有のフォルダ・広告やお店の管理画面など)
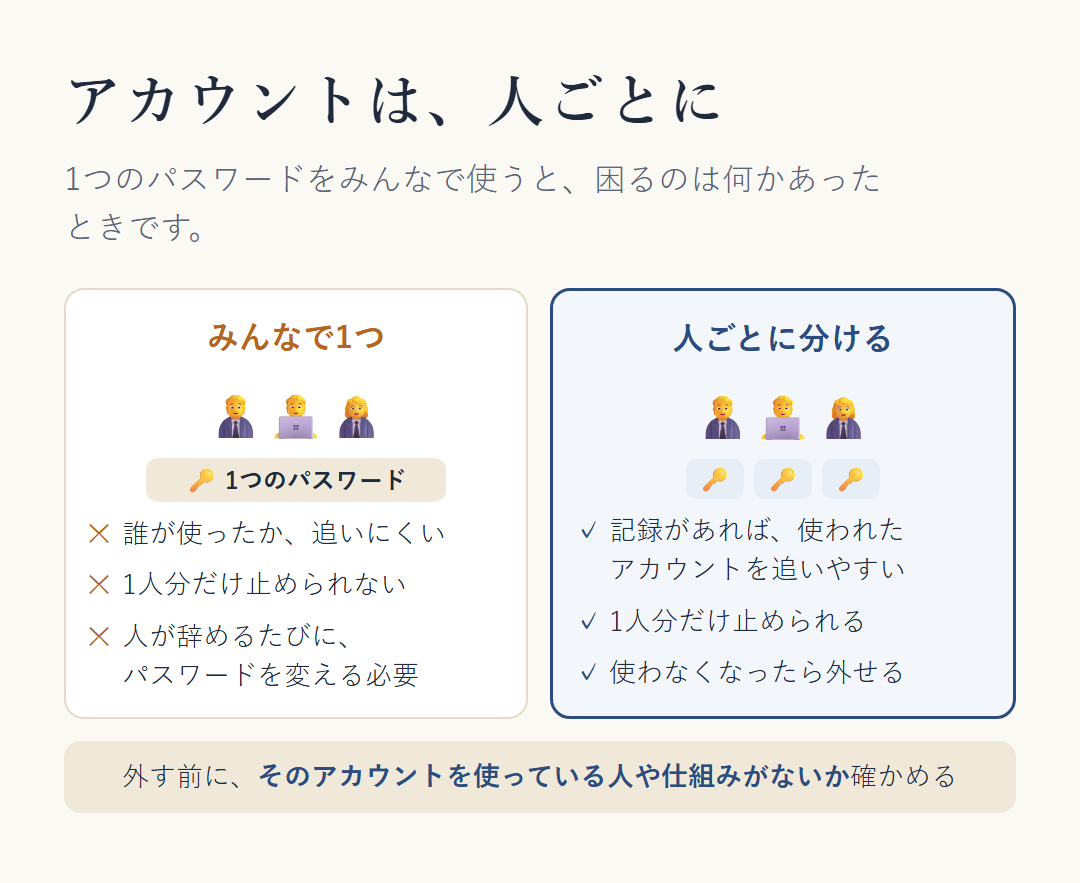
- アカウントを人ごとに分ける。 1つのパスワードをみんなで使うと、誰が使ったのかを追いにくく、1人分だけ止めることもできません。人が辞めるたびに、パスワードを変える必要も出てきます
- 同じ点検を、つながる全員で。 この記事の「点検の順番」を、そのまま渡して使っていただけます
- 使わなくなったアカウントは外す。 外す前に、そのアカウントで動いている仕組みがないかを確かめます
8. 言語・環境ごとに「これだけはやっておく」
まず、すべてに共通すること
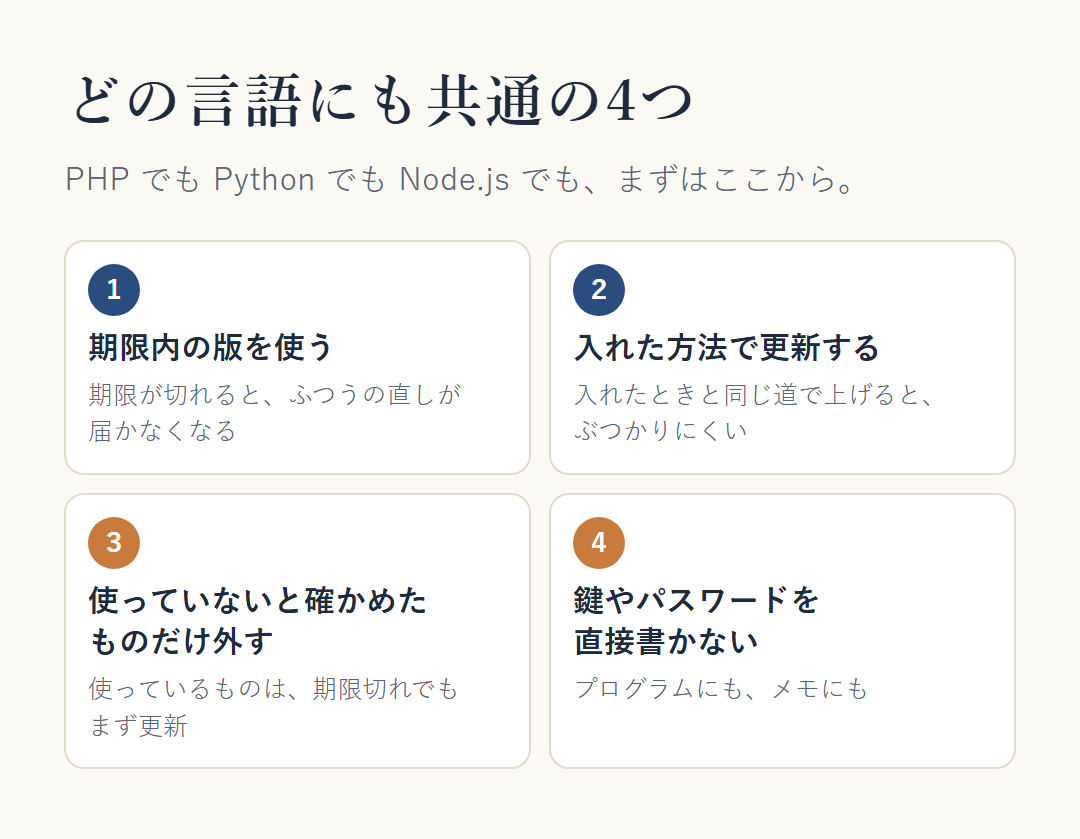
- 期限内の版を使う。 言語や実行環境には「いつまで穴を直してもらえるか」の期限があります。期限が切れると、作っている側からのふつうの直しが届かなくなります。
- 入れた方法で更新する。 公式の配布元、アプリの管理画面、パソコンの更新の仕組みなど、入れたときと同じ道で上げると、ぶつかりにくくなります。
- 使っていないと確かめられたものは外す。 使っていない道具や部品は、更新し忘れの入口になります。期限が切れていても、使っているものは、まず更新します。
- 鍵やパスワードを、プログラムやメモに直接書かない。
PHP(WordPress・レンタルサーバー)
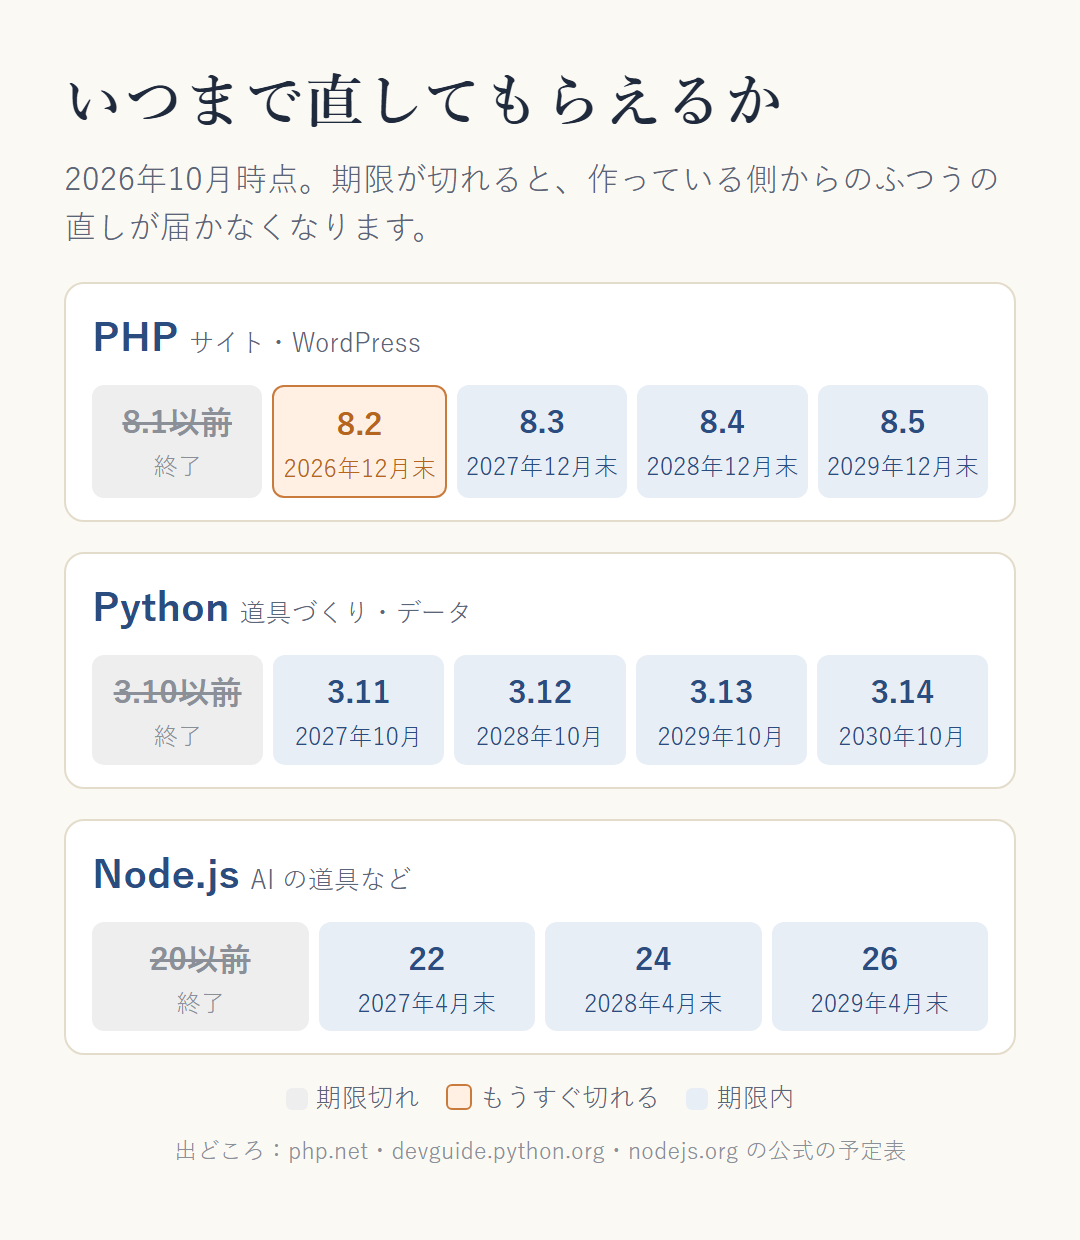
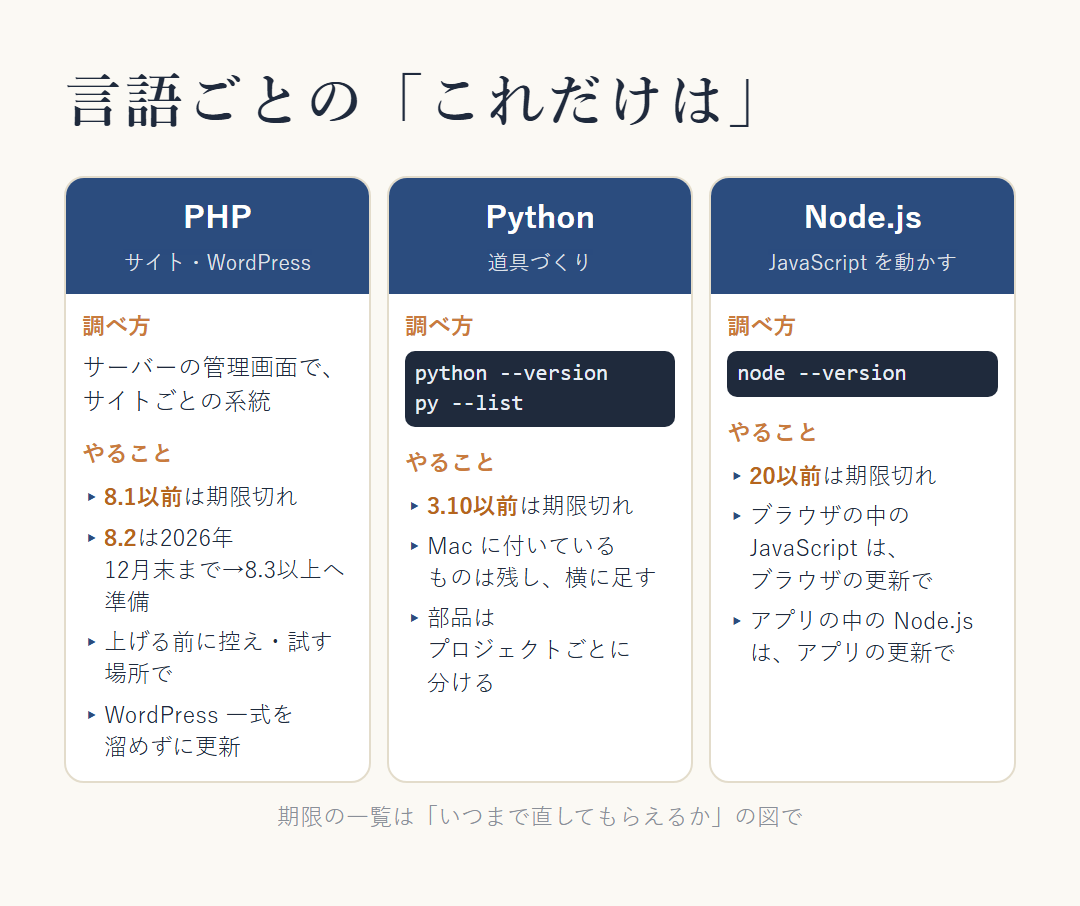
- サーバーの管理画面で、サイトごとの PHP の系統を確かめます。8.1 以前は、すでに期限が切れています。8.2 は2026年12月末で切れるので、今のうちに 8.3 以上へ移す準備をします。
- 系統を上げる前に、テーマやプラグインが新しい系統で動くかを確かめます(試し用のサイトがあれば、そこで先に試します)。
- 系統を上げるときも、WordPress を更新するときも、前にサイトのデータと設定の控えを取り、戻し方を確かめておきます。
- WordPress の本体・テーマ・プラグインは、更新を溜めません。古い版は、直し方が公表されたあとに狙われやすくなります。
- テーマやプラグインは、公式の置き場か、よく知られた会社のものだけを入れます。
Python
- パソコンで
python --version(Windows ならpy --listも)と打つと、版が分かります。 - 3.10 以前は期限切れです(3.9 は2025年10月、3.10 は2026年10月に終了)。
- Mac に最初から付いている Python は、当社では消したり上書きしたりせず、新しい版を横に足しました。付いているものに手を加えない形です。
- 部品(ライブラリ)は、使うプロジェクトごとに分けて入れると、更新でぶつかりにくくなります。
Node.js と JavaScript
- JavaScript は、ブラウザの中で動くときはブラウザが動かしています。ブラウザを更新すれば、その部分は直ります。
- パソコンやサーバーで動かすときは Node.js が動かします。こちらは自分で更新します。
node --versionで版が分かります。 - 20 以前は期限切れです(20 は2026年4月末に終了)。22・24・26 の、直った最新の版を使います。
- AI の道具のアプリの中にも Node.js が入っていることがあります。アプリも更新します。
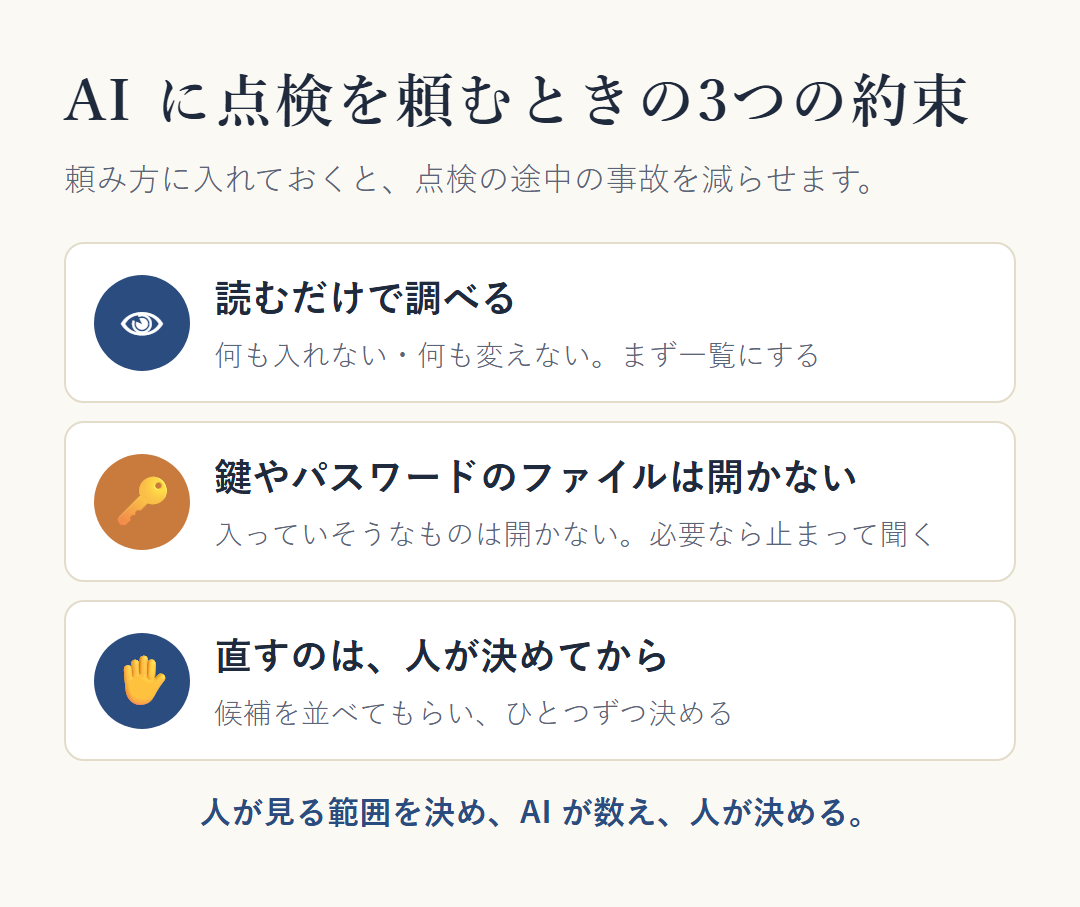
AI に調べてもらうときの頼み方(例)
このパソコンに入っているプログラミング言語と実行環境、部品を入れる道具の名前と版、置き場所を、読むだけで調べて一覧にしてください。何も入れず、何も変えないでください。パスワードや鍵が入っていそうなファイル(設定ファイルや、保存されたログイン情報など)は開かず、中身も表示しないでください。開く必要があるときは、そこで止まって私に聞いてください。期限が切れている版や、同じものが2か所に入っているものがあれば、直す候補として教えてください。直すかどうかは私が決めます。
9. 自分で点検するときの順番
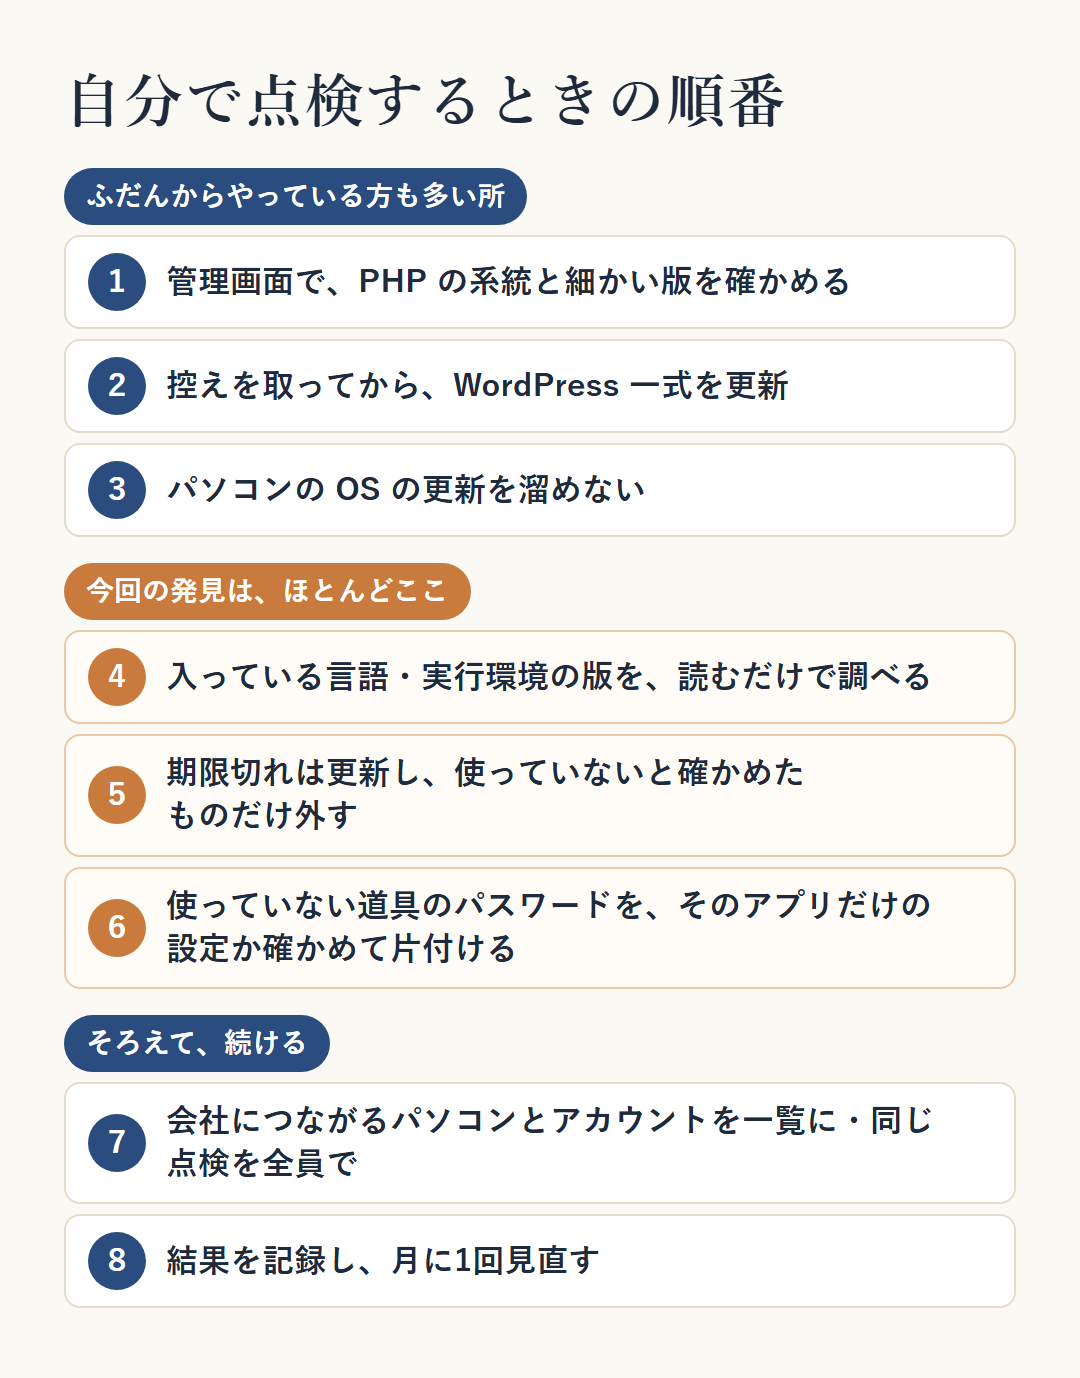
- サーバーの管理画面で、サイトごとの PHP の系統と細かい版を確かめる(分からなければサーバー会社のお知らせか問い合わせで)
- WordPress の本体・テーマ・プラグインを更新する(前に控えを取る)
- パソコンの OS の更新を溜めずに当てる
- パソコンに入っている言語・実行環境の版を、読むだけで調べる(AI に頼むなら上の頼み方で)
- 期限が切れたものは更新し、使っていないと確かめられたものだけを外す
- 使っていない道具に保存されたパスワードを片付ける(そのアプリだけの設定のフォルダか確かめてから、まずごみ箱へ)
- 会社につながるパソコンとアカウントを一覧にし、つながる全員で同じ点検をそろえる
- 結果を記録に残し、月に1回見直す
1〜3 は、ふだんからやっている方も多いと思います。今回の当社の発見は、ほとんどが 4〜6 でした。
この順番のうち、今すぐ確かめたい5つと、AI への頼み方の例文(チャットの AI 向けと、パソコンの中で動く AI 向け)を、短い記事にまとめました:PHP の脆弱性、何をすればいいのか。今すぐ確かめる5つと、AI に貼れる頼み方
10. 背景:なぜ古い PHP のまま動いているサイトがあるのか
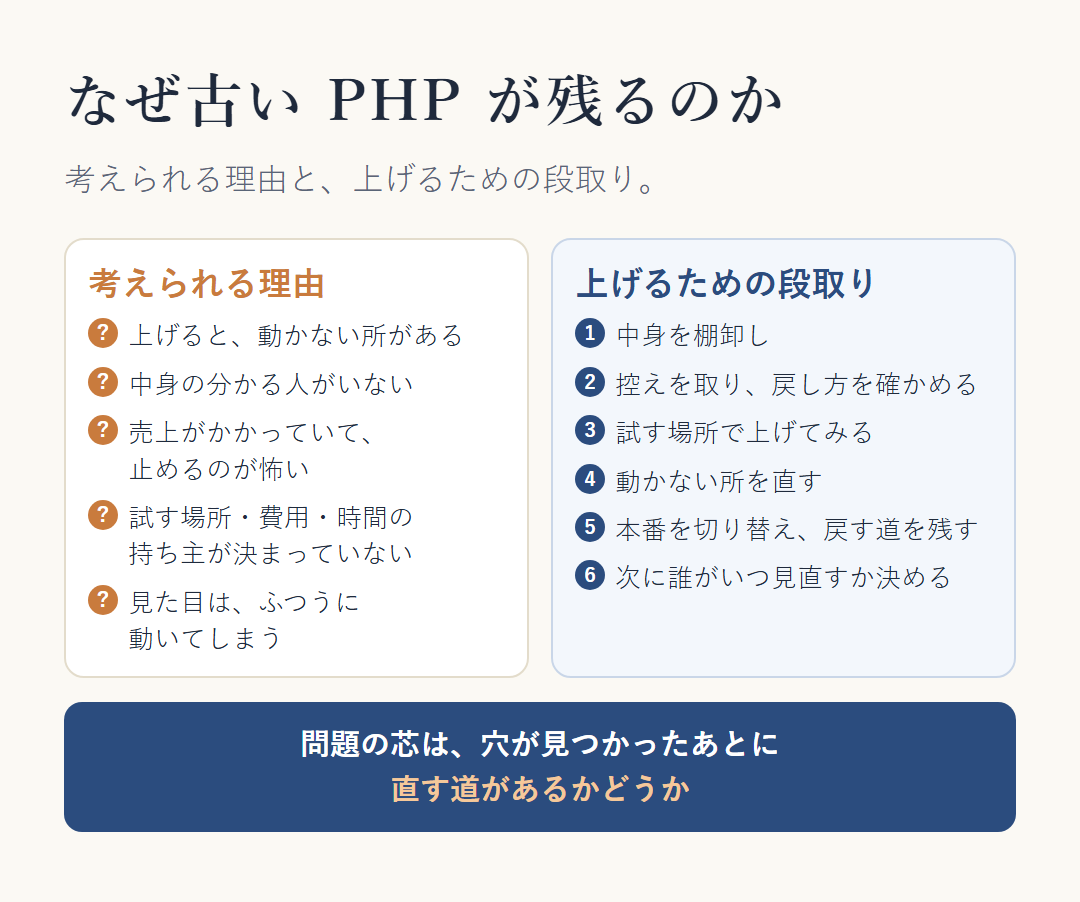
今回の穴を直した版が、ふつうに配られたのは、期限内の系統(8.2〜8.5)でした(それより古い系統には、自分で組み立てる人向けの最小限の直しが別に出ました)。ところが世の中には、もっと古い PHP 7 のまま動いているサイトもあります。冒頭でもお話ししたとおり、PHP で動くサイトのうち約3分の1が、古い系統(7 や 5)です(調査会社 W3Techs・2026年10月)。ネットショップや会員制のサイトのように、お金をいただくサイトでも、です。
なぜ、そうなるのでしょうか。当社は、古い PHP 7 のサイトを 8 へ移す仕事を、まだ手がけたことがありません。ここは、見聞きしたことと公式の資料から考えた「考えられる理由」です。根拠が公式の資料にあるのは、1つ目(使えなくなった書き方がある)と5つ目(古い PHP でも動く)です。
- 上げると、動かなくなる所がある。 PHP 7 から 8 にかけて、使えなくなった書き方があります。PHP の公式の移行の手引きにも、消えた機能が並んでいます。古いテーマやプラグイン、そのサイトのために作った部分が、上げたとたんに止まることがあります。
- 作った人や、中身の分かる人がいない。 作った会社とのやり取りが終わっていたり、担当の方が替わっていたりすると、どこを直せばよいか分からなくなります。
- 売上がかかっていて、止めるのが怖い。 ネットショップは、少し止まるだけでも売上に響きます。「動いているなら触らない」が続きます。
- 試す場所と、費用と時間の持ち主が決まっていない。 本番とは別に試す場所が無く、誰が費用を出し、誰が確かめるのかも決まっていない、ということがあります。
- 見た目は、ふつうに動いてしまう。 WordPress は今も PHP 7.4 から動きます。ただし WordPress の公式は 8.3 以上を勧め、期限の切れた古い版は危険にさらされうると書いています。
上げるために必要なこと
- 今の中身を棚卸しする(PHP の系統・WordPress・テーマ・プラグイン・独自に作った部分)
- 控えを取り、戻し方を確かめる
- 本番とは別の試す場所で、新しい系統に上げてみる
- 動かない所を直す(プラグインの更新や入れ替え、作った部分の書き直し)
- 本番を切り替え、しばらく元に戻せる道を残す
- 次に、誰が・いつ見直すかを決める
実は、ここが問題の芯です
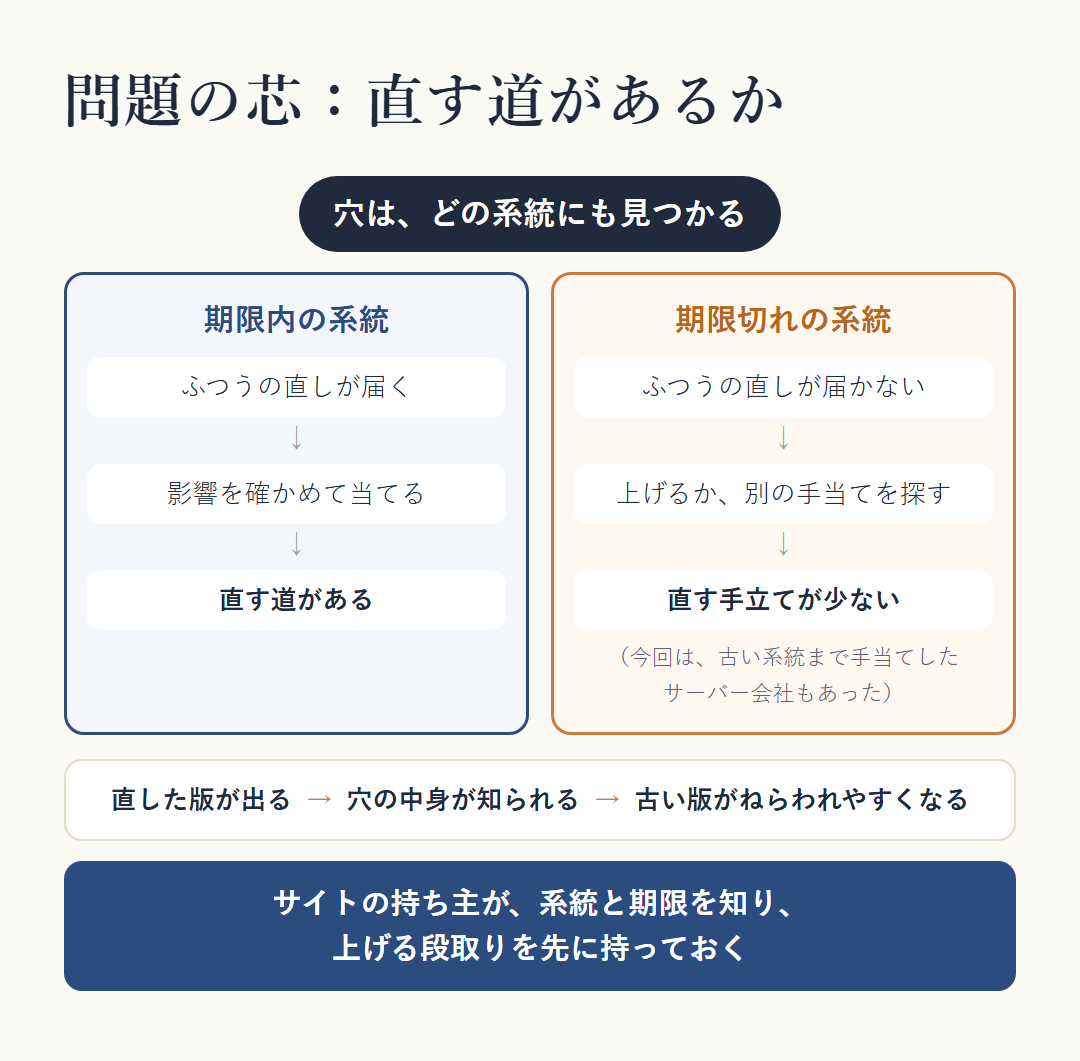
穴そのものは、どの系統にも見つかります。違いは、見つかったあとに、直す道があるかどうかです。期限内の系統なら、ふつうの直しが届き、影響を確かめて当てる道があります。期限が切れた系統は、ふつうの直しが届かず、その道から外れていきます(今回は、サーバー会社が古い系統まで手当てした例もありました)。
さらに、直した版が出ると、穴の中身も知られるようになります。WordPress の公式の手引きも、直した版が出たあとの古い版は狙われやすくなると書いています。今回の PHP の穴は、直した版が出る前に詳しい情報が外に出てしまったと、セキュリティの専門会社などが伝えています。
つまり、古い版のまま動かすことは、「今は動いている」だけでなく、次に穴が見つかったとき、直す手立てが少ない状態で動かしているということです。サイトの持ち主が、自分のサイトの系統と期限を知り、上げる段取りを先に持っておくこと。それが、この記事でいちばんお伝えしたかった背景です。
11. やってみて分かったこと
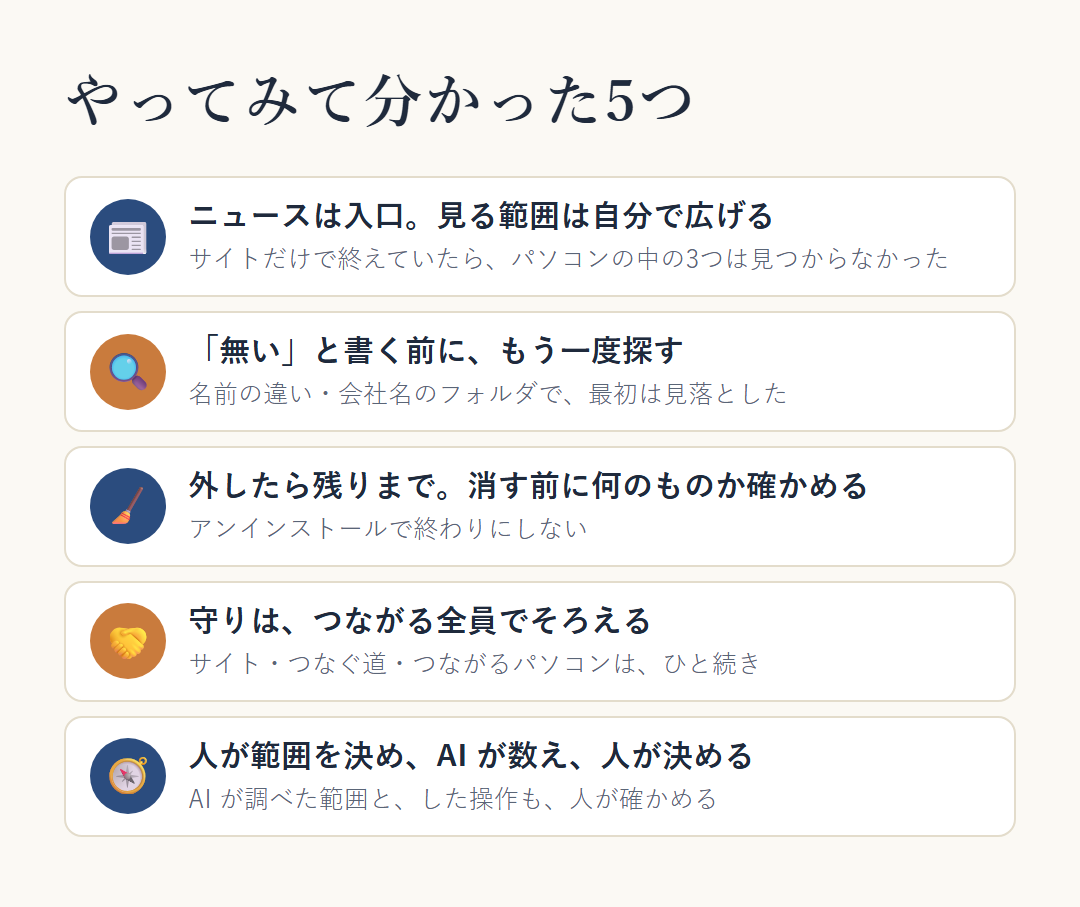
- ニュースは入口で、見る範囲は自分で広げる。 「サイトは大丈夫か」だけで終わっていたら、パソコンの中の3つは見つかりませんでした。
- 「無い」と書く前に、もう一度探す。 名前が違う、会社名のフォルダに入っている、という理由で、最初は見落としたものがありました。
- 外したら、残りまで確かめる。消す前に、それが何のものかを確かめる。 アンインストールで終わりにしないことが、今回いちばんの学びでした。
- 守りは、つながる全員でそろえる。 サイト、サーバーへつなぐ道、つながるパソコンは、ひと続きです。
- 人が見る範囲を決め、AI が数え、人が決める。 AI は、頼まれていない所までは調べにいかないことが多いものです。だから何を見るかは人が先に決め、AI が実際に調べた範囲と、した操作も、人が確かめます。
調べた中身は、こうして共有できる形になりました。ご自分の点検に、そのままお使いください。
当社が日々行っている取り組みの全体は、情報セキュリティへの取り組み のページでご紹介しています。点検の進め方や、AI を使った点検のお手伝いについてのご相談は、お問い合わせフォームからどうぞ。